Roteiro: Ajustar o firewall do softswitch com segurança
Perfil necessário: admin Menus usados: Segurança e Rede Risco: alto (regra/prioridade errada bloqueia SIP/RTP ou causa lockout do acesso de gestão) Rollback: corrigir/reordenar as regras e clicar Aplicar firewall novamente; mantenha acesso de console/out-of-band ao host antes de qualquer apply
Pré-requisitos
- [ ] Seu IP de gestão atual está coberto por uma regra allow (ou é IP de endpoint/endereço confiável, que ganham abertura automática)
- [ ] Portas centrais conhecidas: SIP 5060 (udp/tcp), RTP 16384-32768/udp
- [ ] Acesso de console/out-of-band ao host disponível em caso de lockout
- [ ] Regras vigentes revisadas — o apply é full-sync do conjunto cadastrado no banco
Passo a passo
1. Revisar as regras existentes
Caminho: Segurança e Rede → Firewall (aba Regras)
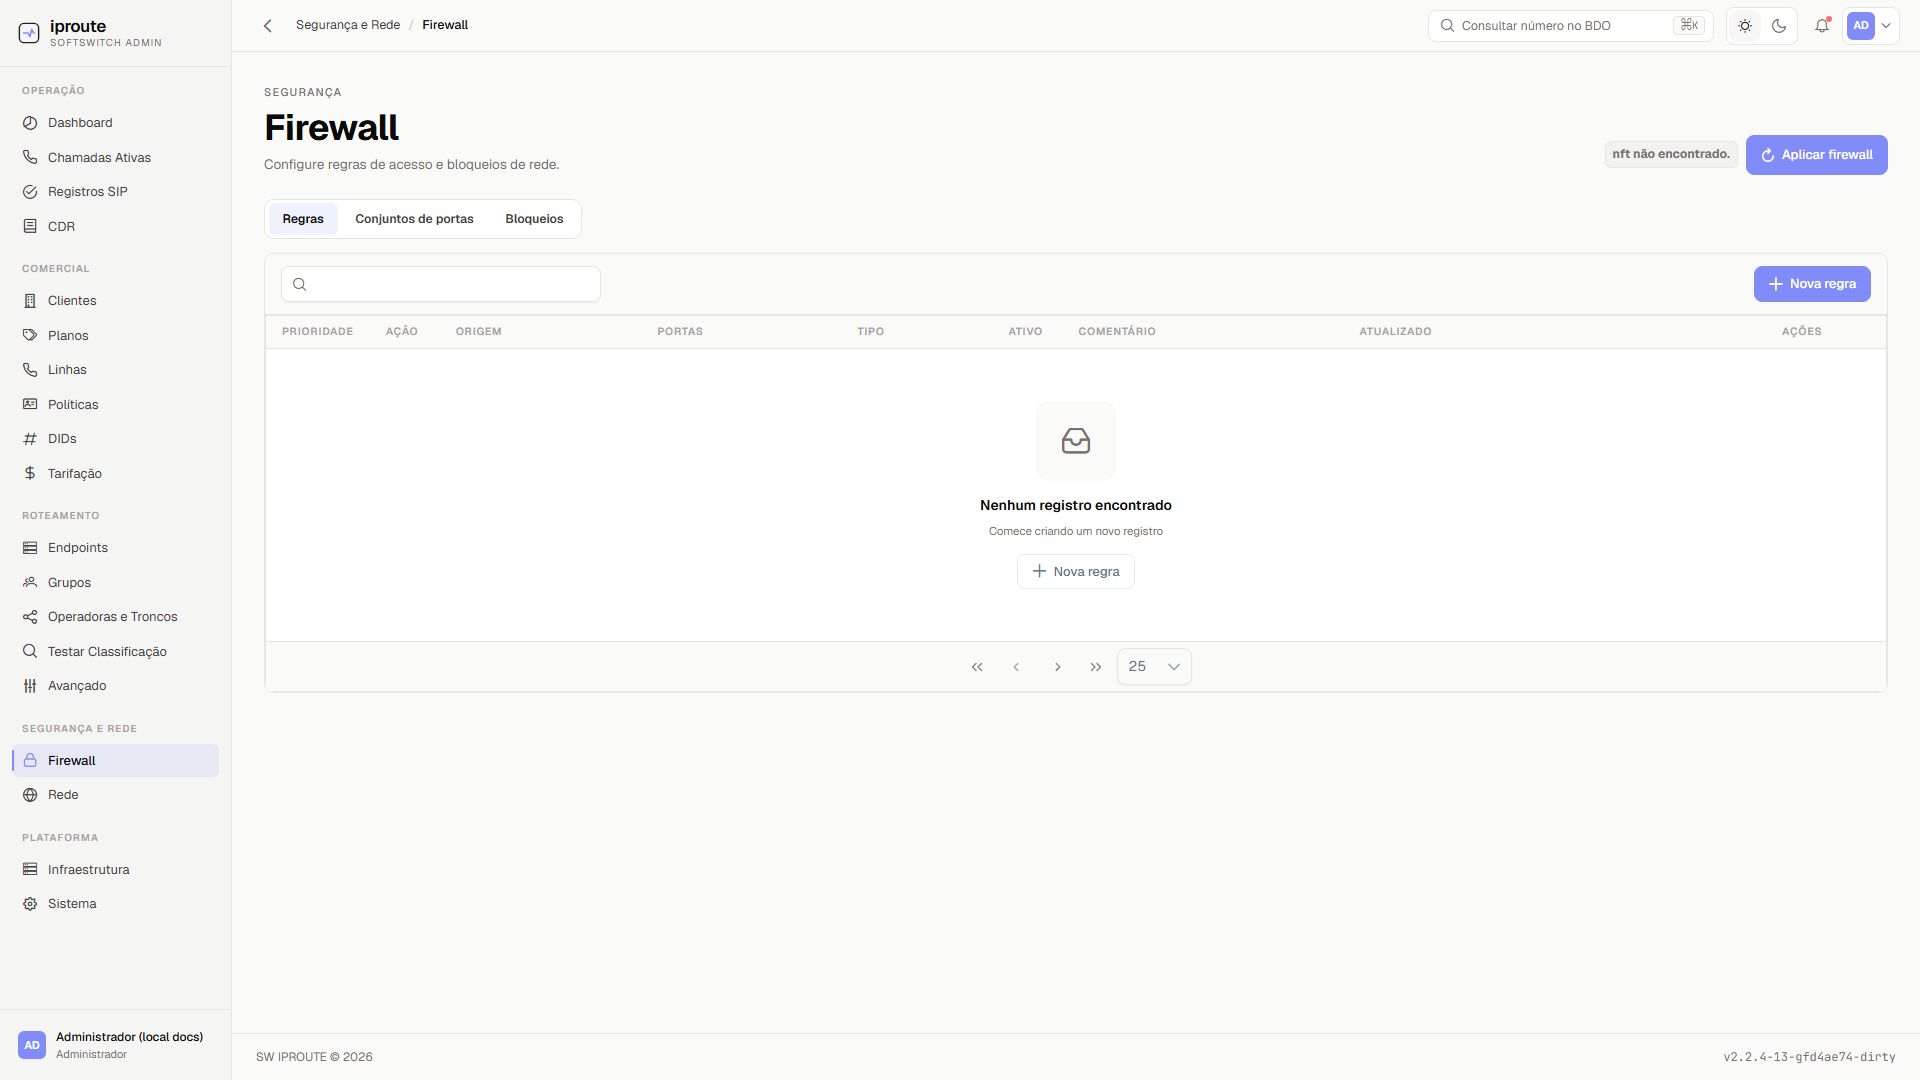
Confirme pela listagem:
| Coluna | O que verificar |
|---|---|
| Prioridade | regras allow de gestão/SIP têm número menor que os drops genéricos (prioridade menor avalia primeiro) |
| Ação | allow (verde) ou drop (vermelho); tipo em allow/drop |
| Origem | CIDR/IP da regra; regras automáticas mostram o nome do endpoint ou Address <ip> na coluna Tipo |
| Portas | conjunto de portas associado (vazio = todas) |
| Tipo | Manual (editável) ou rótulo automático (endpoint/address — o cadeado indica que não se edita aqui) |
| Ativo | regras inativas não entram no apply |
| Comentário | rastreabilidade de quem/por quê |
A tag no cabeçalho mostra o estado atual do host: Firewall ativo (verde, tabela nftables sw_firewall aplicada) ou a mensagem Carregando.../Firewall ainda não aplicado... (cinza).
2. Criar conjunto de portas (opcional, recomendado)
Caminho: Segurança e Rede → Firewall → aba Conjuntos de portas
Clique: [Novo conjunto]
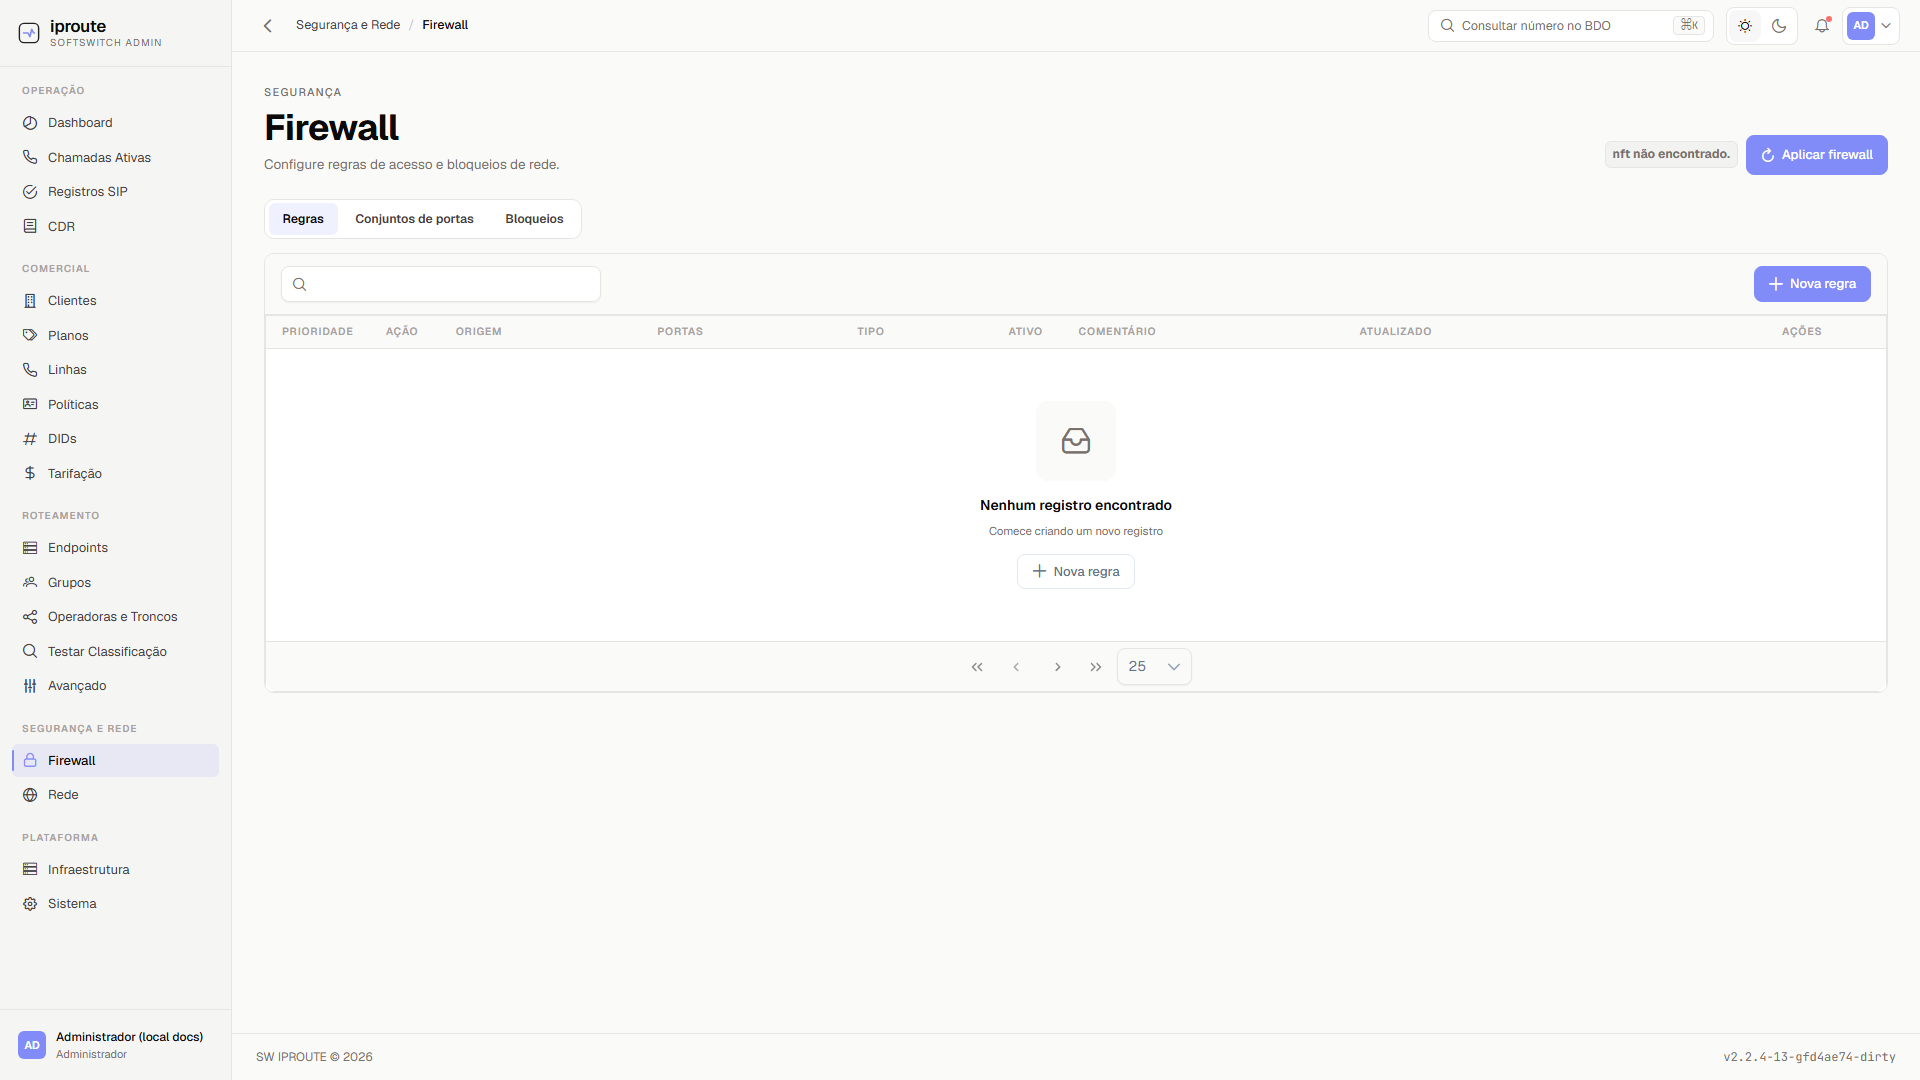
Preencha:
| Campo | Obrig. | Formato/exemplo | Efeito |
|---|---|---|---|
| Nome * | sim | sip, rtp |
referência usada pelas regras |
| Portas * | sim | 5060 ou 10000-20000 ou 5060,5061 |
portas do conjunto |
| Protocolos | não | udp,tcp (default do formulário) |
protocolos abrangidos |
| Descrição | não | livre | documentação interna |
Resultado esperado: conjunto listado; linhas com Sistema = Sim são mantidas pelo produto (edição/exclusão bloqueadas).
3. Criar a regra
Caminho: Segurança e Rede → Firewall → aba Regras
Clique: [Nova regra]
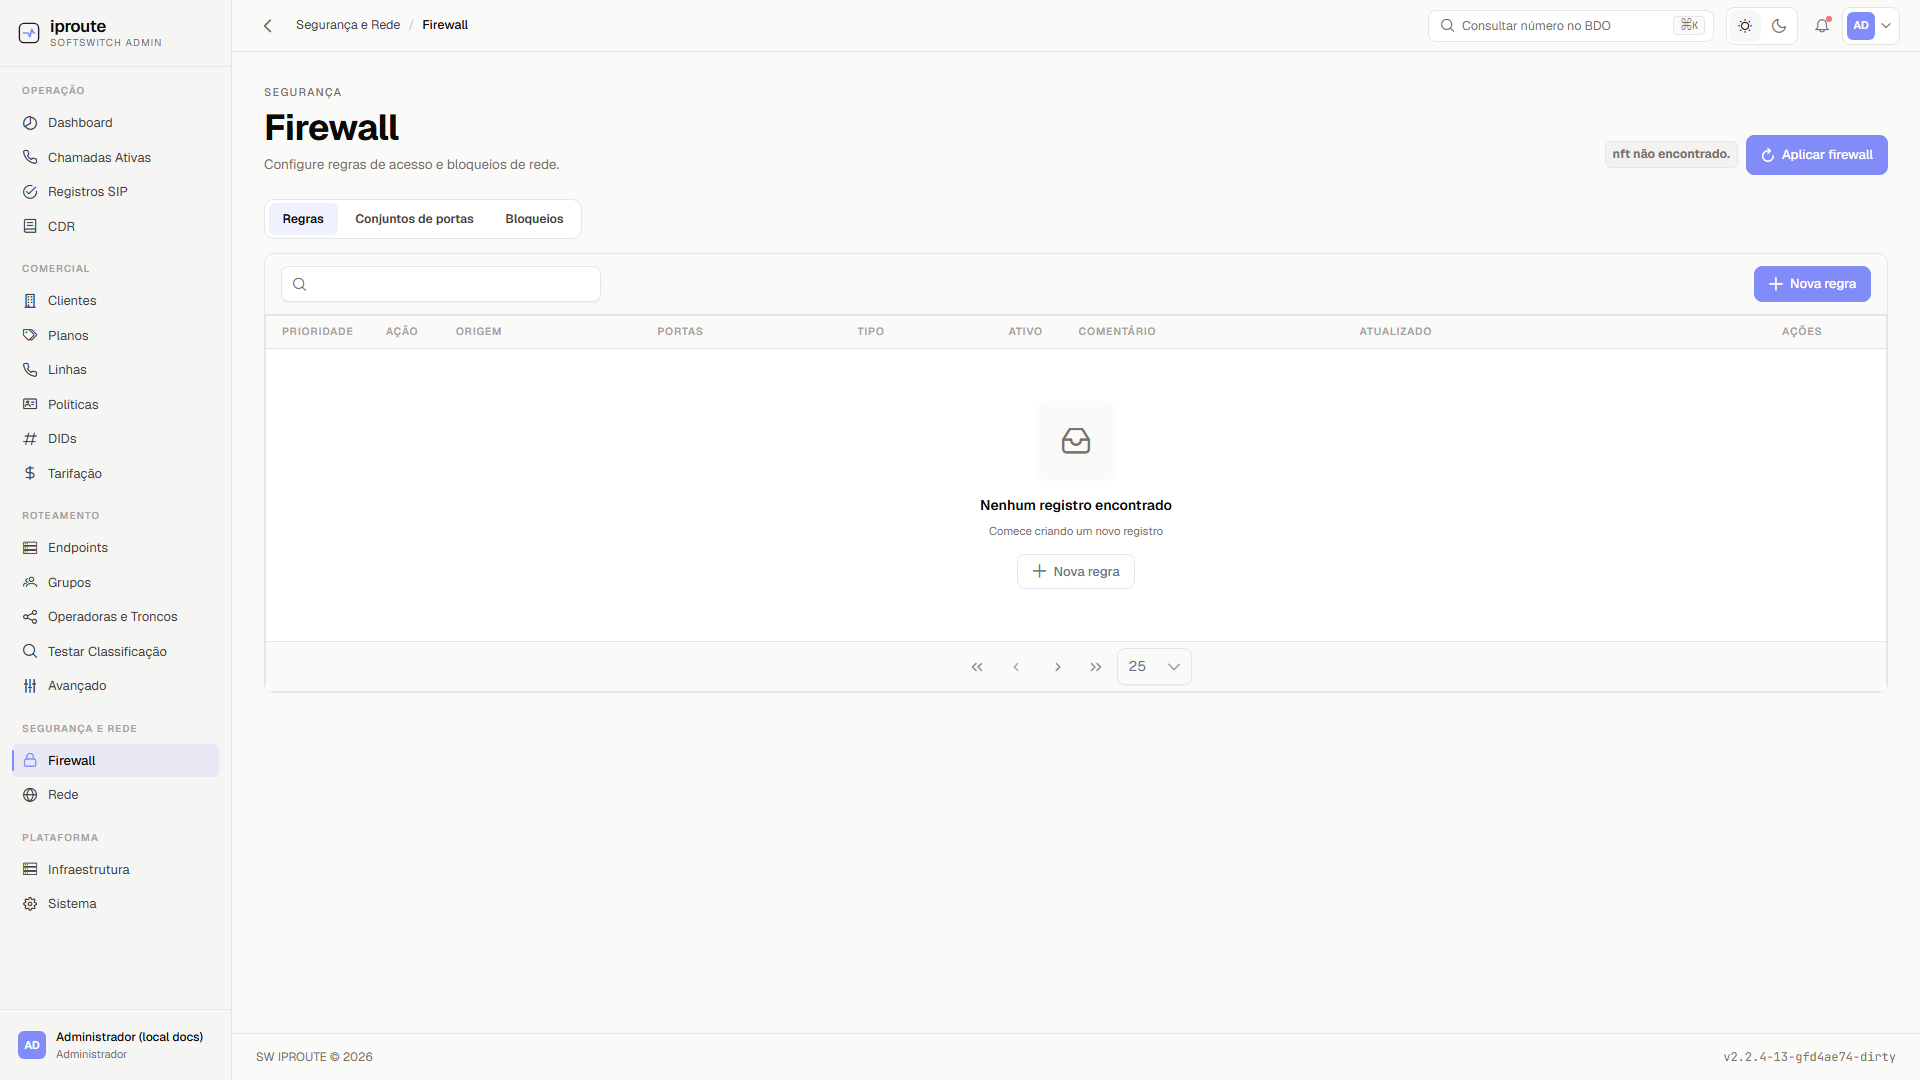
Preencha:
| Campo | Obrig. | Formato/exemplo | Efeito |
|---|---|---|---|
| Prioridade | sim (default 100) | inteiro ≥ 0 | ordem de avaliação; menor avalia primeiro |
| Ação | sim | allow / drop |
veredito do tráfego que casa a regra |
| Origem (CIDR ou IP) | sim | 192.168.0.0/24 ou 10.0.0.1/32 |
origem do tráfego |
| Conjunto de portas | não | seletor (limpa com o X) | restringe a regra às portas do conjunto; vazio = todas |
| Ativo | sim (default ligado) | switch | habilitação da regra |
| Comentário | não | livre | rastreabilidade |
Clique em [Criar] (ou [Salvar] na edição).
Resultado esperado: regra aparece na listagem na posição de prioridade correta. Regras automáticas (geradas de Endpoints/Endereços Confiáveis) não podem ser editadas nem excluídas aqui — o botão de cadeado indica isso; elas desaparecem quando o recurso de origem é removido.
4. Bloqueios em massa: país, ASN e IPset (opcional)
Caminho: Segurança e Rede → Firewall → aba Bloqueios
- Sub-aba País — Clique: [Bloquear país]
| Campo | Obrig. | Formato/exemplo | Efeito |
|---|---|---|---|
| Código país (ISO 2) * | sim | BR, US (2 letras, caixa alta) |
bloqueia origens daquele país |
| Ativo | sim (default ligado) | switch | habilitação |
| Comentário | não | livre | rastreabilidade |
- Sub-aba ASN — Clique: [Bloquear ASN]
| Campo | Obrig. | Formato/exemplo | Efeito |
|---|---|---|---|
| Número AS * | sim | 12345 (inteiro ≥ 0) |
bloqueia origens daquele AS |
| Ativo | sim (default ligado) | switch | habilitação |
| Comentário | não | livre | rastreabilidade |
- Sub-aba IPset — Clique: [Novo IPset]
| Campo | Obrig. | Formato/exemplo | Efeito |
|---|---|---|---|
| Nome * | sim | blacklist (fixo após criar) |
identificação do conjunto |
| Tipo | sim | block (vermelho) / allow (verde) |
semântica do conjunto |
| Ativo | sim (default ligado) | switch | habilitação |
| Comentário | não | livre | rastreabilidade |
Com o IPset criado, abra [Entradas] (ícone de lista na linha) para gerenciar os CIDRs:
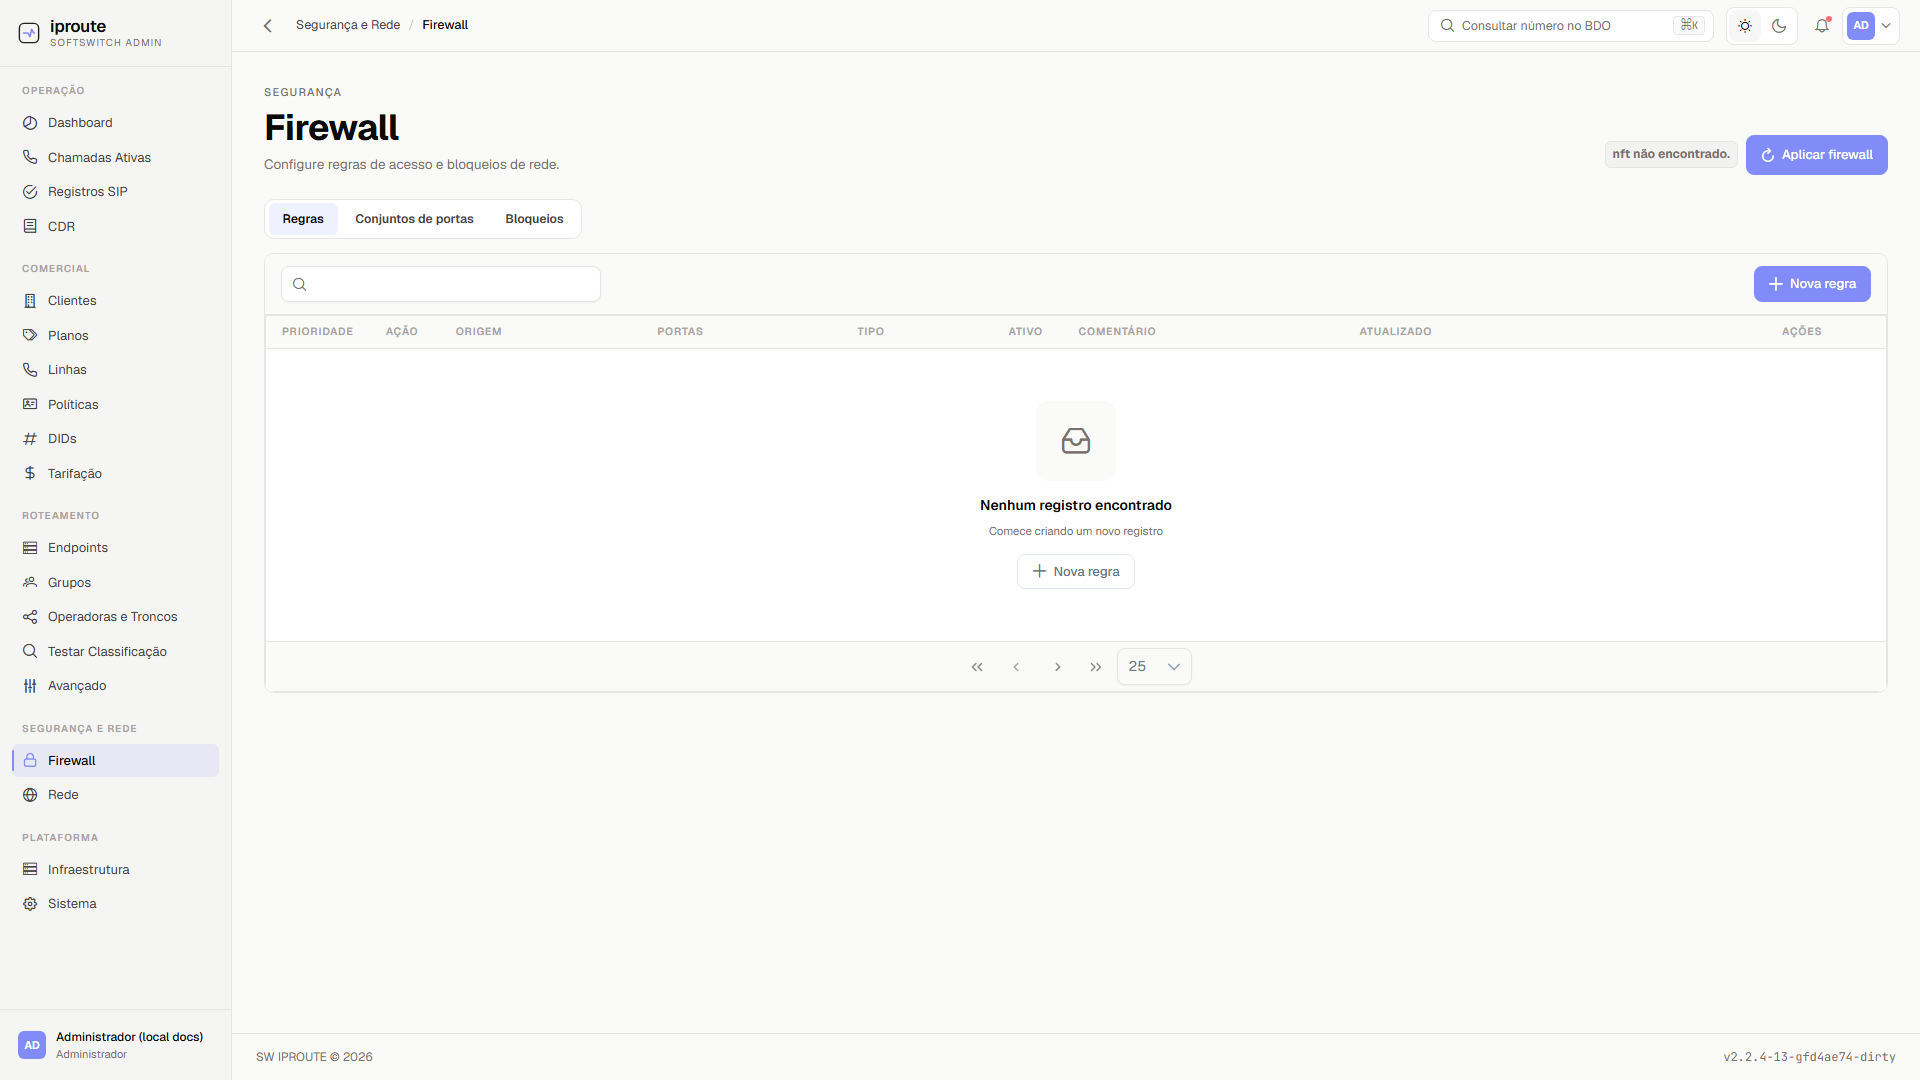
- Digite o CIDR (
192.168.0.0/24ou10.0.0.1/32) e Clique: [Adicionar]; remova com o botão de lixeira da linha.
Resultado esperado: bloqueio listado com contagem de entradas (IPset) — ainda sem efeito no host até o passo 5.
5. Aplicar no host
Caminho: Segurança e Rede → Firewall (qualquer aba — o botão fica no cabeçalho)
Clique: [Aplicar firewall]
Resultado esperado: toast de sucesso e a tag do cabeçalho passa a Firewall ativo. O apply executa o script nftables do host (iproute-sw-firewall-apply via sudo) que lê o banco e materializa a tabela inet sw_firewall. Sem esse clique, nada muda no host — salvar/cadastrar é só banco.
6. Validar sem lockout
- [ ] Tag Firewall ativo no cabeçalho da página
- [ ] Seu acesso ao admin segue funcionando (gestão)
- [ ] SIP de produção entra: Chamadas Ativas segue fluindo e registro SIP novo é aceito (Registro SIP)
- [ ] RTP flui: chamada de teste com MEDIA presente no fluxo SIP (CDR → fluxo SIP)
Validação
- [ ] Visual: tag Firewall ativo em
Segurança e Rede → Firewall - [ ] Funcional:
nft list table inet sw_firewallno host reflete as regras; chamada SIPp/registro de endpoint de teste passa
Erros comuns
| Sintoma | Causa provável | Correção |
|---|---|---|
| Perdeu acesso ao admin após apply | IP de gestão sem allow | console/out-of-band; criar allow na prioridade 0 e Aplicar firewall |
| Chamadas param após apply | drop genérico com prioridade menor que o allow do SIP 5060 | reordenar prioridades e aplicar de novo |
| Áudio mudo em um lado | range RTP bloqueado | criar/ajustar conjunto de portas RTP e aplicar |
| Carrier não entrega chamada | IP do carrier não permitido | allow para o IP (ou cadastrar endpoint/endereço confiável) e aplicar |
| Botão Aplicar firewall falha | script ausente no host | instalar /usr/local/bin/iproute-sw-firewall-apply + sudoers (ver mensagem de erro) |
| Regra automática não deixa editar | origem endpoint/address | gerenciar pelo recurso de origem (Endpoints / Endereços Confiáveis) |
Tabela de referência rápida
| Item | Onde | Aplica com |
|---|---|---|
| Regras allow/drop | aba Regras | [Aplicar firewall] |
| Conjuntos de portas | aba Conjuntos de portas | [Aplicar firewall] |
| Bloqueio por país/ASN | aba Bloqueios → País / ASN | [Aplicar firewall] |
| IPsets e entradas CIDR | aba Bloqueios → IPset | [Aplicar firewall] |
| Abertura automática SIP/RTP | Endpoints + Endereços Confiáveis | [Aplicar firewall] (não criar regra manual duplicada) |
| Estado do host | tag no cabeçalho da página | — |