Roteiro: Operar as Configurações Globais (tabela config)
Perfil necessário: admin
Menus usados: Sistema
Risco: alto — parâmetros da tabela config alimentam o opensips.cfg e o motor de roteamento; chave errada muda comportamento global de chamadas
Rollback: editar a chave de volta ao valor anterior na própria tela (a coluna Última Atualização ajuda a identificar mudanças recentes); para parâmetros convertidos em #!define, regenerar o cfg com o valor antigo e reiniciar o OpenSIPS
Pré-requisitos
- [ ] Você sabe qual parâmetro precisa mudar e o valor seguro (consulte a Descrição da chave antes)
- [ ] Sabe se a chave exige regeneração do cfg (prefixo
opensips_) ou só reload de rotas (prefixoroute_)
Onde cada parâmetro vive
A tela tem duas abas. A aba Padrões de Rota concentra formulários amigáveis que gravam nas mesmas chaves da tabela config; a aba Todas as Configurações mostra a tabela crua (key/value/description) e é a fonte da verdade.
| Grupo na UI (aba Padrões de Rota) | Chaves config gravadas | Como chega ao OpenSIPS |
|---|---|---|
| Padrões de Rota (modo de mídia, fallback anchor, auto anchor, failover SIP) | route_media_default_mode, route_media_default_fallback_to_anchor, route_media_default_auto_anchor_on_private_or_nat, carrier_routing.default_retry_on_codes |
entram na recompilação das rotas (sync de perfis) |
| Métodos SIP permitidos | tabela própria sip_method_policy (não é config) |
cache de ~120 s no OpenSIPS |
| Encaminhamento externo (B2BUA) | feature flag external-forward-b2b + tabela external_forward_settings |
até 120 s para refletir |
| Exportação de CDR (CSV) | chaves de export CSV (usadas no event_route E_ACC_CDR) | cache de 600 s (até 10 min) |
| Ocultação de topologia (SIP) | flag topology_hiding.enabled + config route_media_default_topology_hiding + prefixo Call-ID (grava no cfg via Aplicar) |
flag: até 120 s; prefixo: exige reinício do OpenSIPS |
| SUP não cadastrado (bypass) | feature flag sup_uncataloged_bypass (kill switch global; opt-in por perfil em Políticas de Saída) |
até 120 s |
| Identidade do chamador (PAI / From Domain) | route_identity_default_from_domain_mode, route_identity_default_from_domain_value, route_identity_default_pai |
entram na recompilação das rotas; reaplique o dialplan para rotas já compiladas |
| Entrega de chamadas (padrão inbound) | inbound.delivery_default_ring_timeout_s, inbound.delivery_max_depth |
valem para novas chamadas inbound |
| Proteção e capacidade (Max-Forwards, CPS global, Pike, NAT ping) | opensips_guard_maxfwd_limit, opensips_guard_invite_rate_limit, opensips_guard_pike_sampling_time_unit, opensips_guard_pike_reqs_density_per_unit, opensips_nat_natping_interval, opensips_nat_ping_nated_only |
viram #!define/modparams no opensips.cfg pelo botão Regenerar opensips.cfg; exigem reinício do OpenSIPS |
Cuidado com prefixos
opensips_*: vira#!define/modparam no cfg. Mudar e não regenerar deixa banco e cfg divergentes; mudar e não reiniciar o OpenSIPS não efetiva.route_*: padrão usado na compilação das rotas. Mudou? Reaplique a compilação (Sincronizar Tudo na página Reload) para refletir nas rotas já compiladas.feature.*/ feature flags: kill switches globais; o opt-in fino fica no CRUD do domínio (ex.: perfil de saída decide o bypass de SUP).carrier_routing.default_retry_on_codes: CSV de códigos SIP 3 dígitos (300–699), sem duplicados e não pode ficar vazio (backend recusa com 422).
Passo a passo
1. Abrir a página
Caminho: Plataforma → Sistema → Configuração
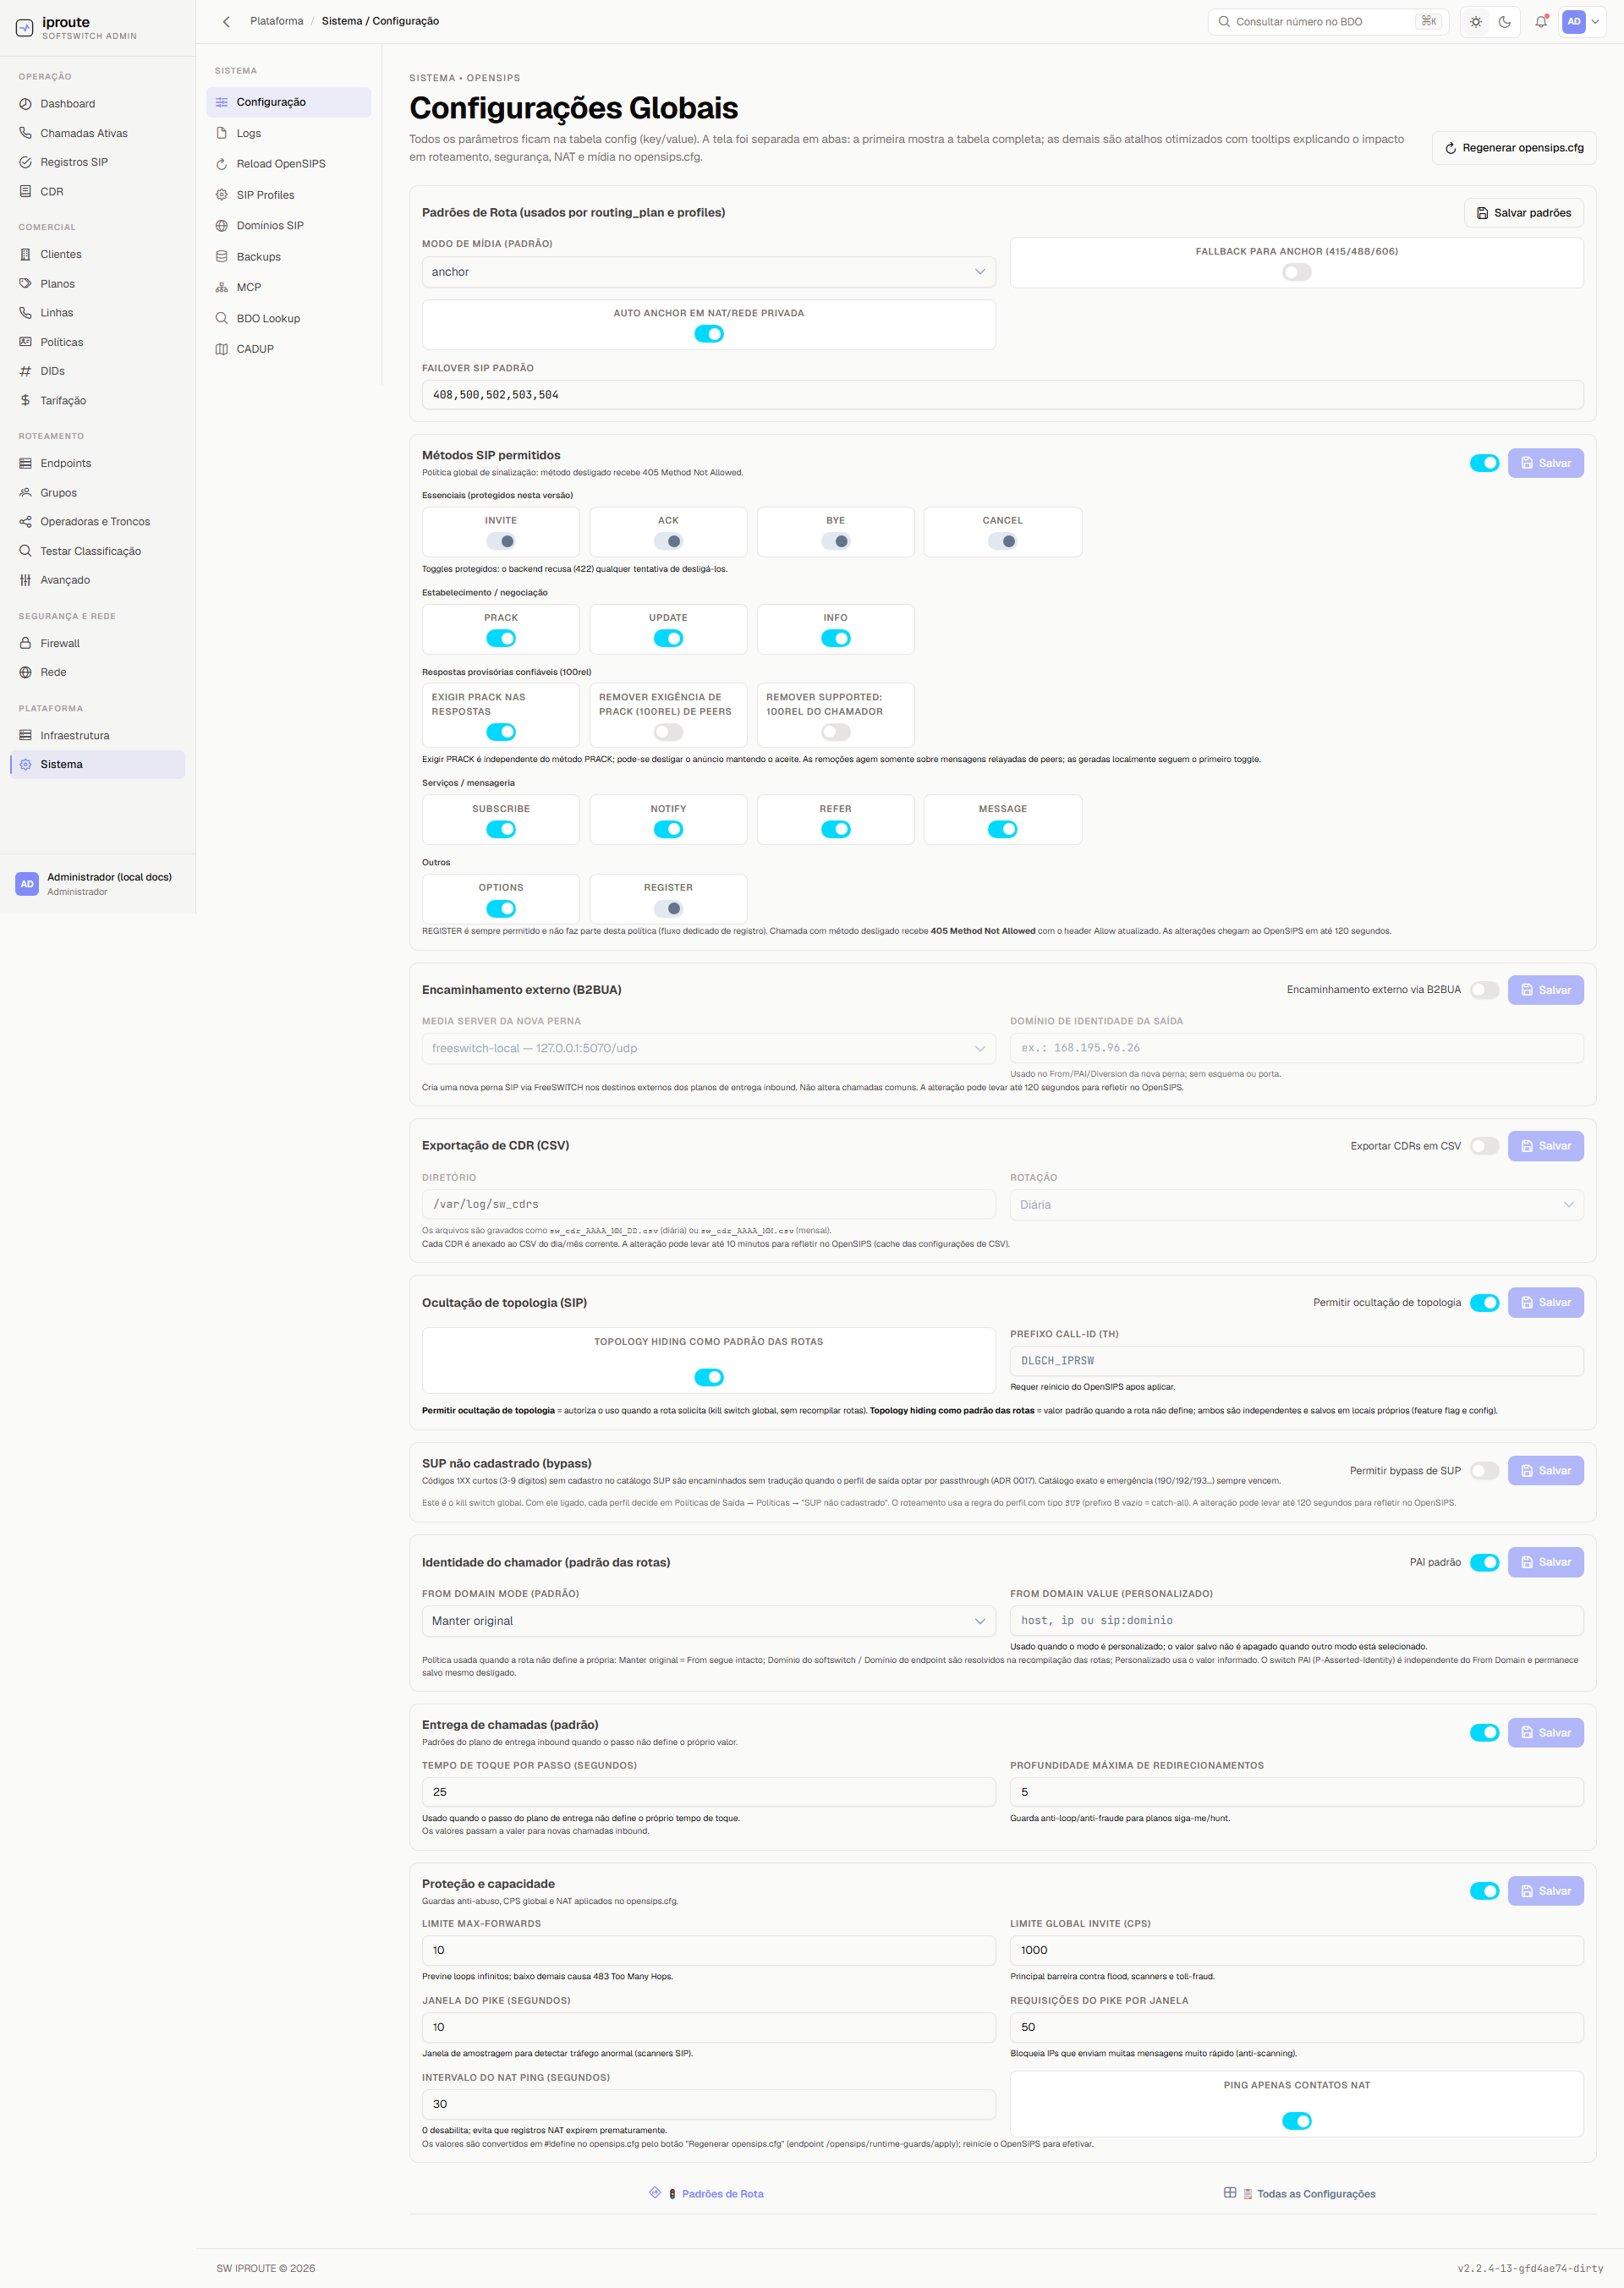
2. Ajustar um padrão de rota
Caminho: Plataforma → Sistema → Configuração → aba 🚦 Padrões de Rota
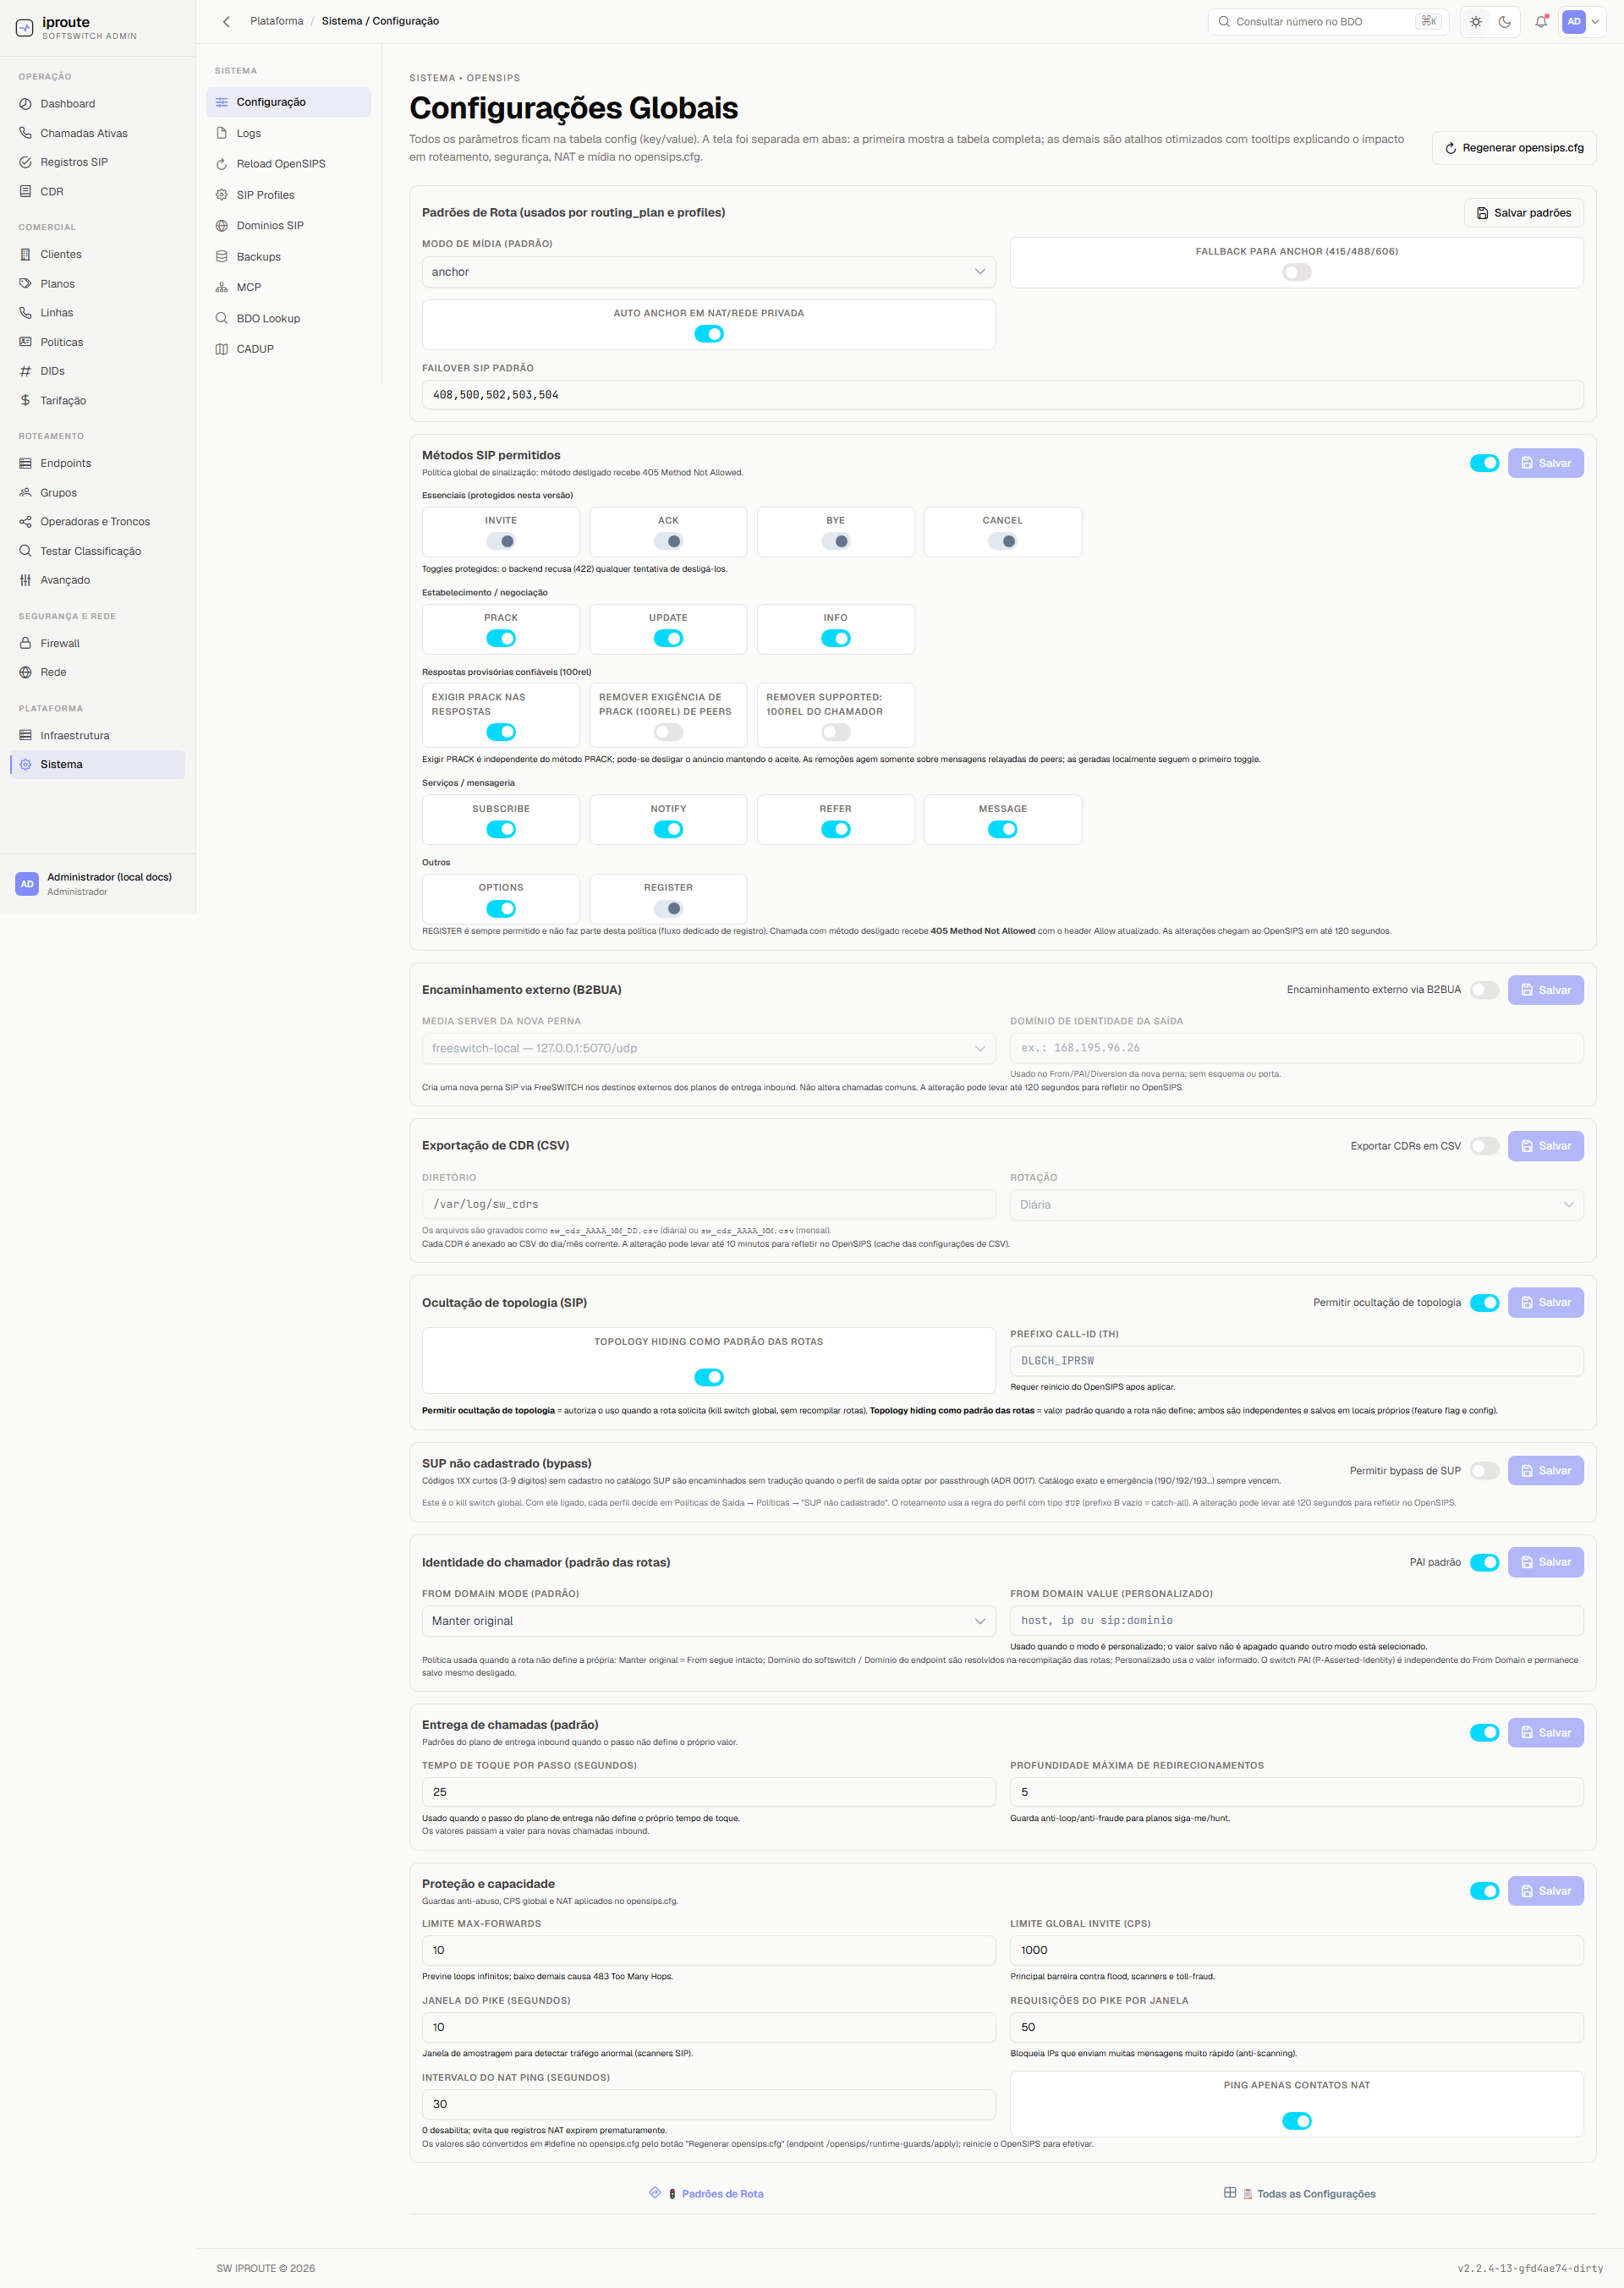
Preencha:
| Campo | Obrig. | Formato/exemplo | Efeito |
|---|---|---|---|
| Modo de mídia (padrão) | sim | inherit/anchor/sdp_rewrite/no_anchor |
route_media_default_mode: tratamento SDP padrão das rotas |
| Fallback para Anchor (415/488/606) | toggle | on/off | route_media_default_fallback_to_anchor: retry com RTPEngine em falha de mídia |
| Auto Anchor em NAT/rede privada | toggle | on/off | route_media_default_auto_anchor_on_private_or_nat |
| Failover SIP padrão | sim | CSV 408,500,502,503,504 |
carrier_routing.default_retry_on_codes: códigos que transbordam para o próximo tronco |
Clique: [Salvar padrões]
Resultado esperado: toast "Padroes salvos"; valores visíveis na aba Todas as Configurações buscando por route_.
3. Ajustar as guardas de proteção e capacidade
Caminho: aba Padrões de Rota → seção Proteção e capacidade Clique: [Salvar] da seção
| Campo | Obrig. | Faixa (UI) | Efeito |
|---|---|---|---|
| Limite Max-Forwards | sim | 1–70 (default 10) | opensips_guard_maxfwd_limit / SW_MAXFWD_LIMIT; baixo demais causa 483 |
| Limite global INVITE (CPS) | sim | 1–100000 (default 1000) | opensips_guard_invite_rate_limit / SW_INVITE_RATE_LIMIT; barreira anti-flood |
| Janela do Pike (segundos) | sim | 1–300 | opensips_guard_pike_sampling_time_unit; detecção de scanners |
| Requisições do Pike por janela | sim | 1–10000 | opensips_guard_pike_reqs_density_per_unit |
| Intervalo do NAT ping (segundos) | sim | 0–3600 (0 desabilita) | opensips_nat_natping_interval |
| Ping apenas contatos NAT | toggle | on/off | opensips_nat_ping_nated_only |
Resultado esperado: toast da seção com o aviso de que os valores viram #!define no cfg.
4. Consultar/editar a tabela completa
Caminho: aba 📋 Todas as Configurações
- Use a busca por prefixo (
opensips_,route_,feature.) para filtrar. - [Nova Config] cria chave/valor/descrição; editar permite Valor e Descrição (a chave fica travada na edição); excluir pede confirmação.
- Não crie chaves novas sem um consumidor real no código: zero hardcode e nenhuma chave órfã.
| Campo (dialog) | Obrig. | Formato/exemplo | Efeito |
|---|---|---|---|
| Chave * | sim (travada na edição) | opensips_guard_maxfwd_limit |
identificador consumido pelo backend/cfg |
| Valor | não | texto livre (1, 408,500,503) |
valor lido pelo sistema |
| Descrição | não | livre | documentação interna da chave |
Resultado esperado: chave listada com nova Última Atualização.
5. Regenerar o opensips.cfg (chaves opensips_*)
Clique: [Regenerar opensips.cfg] (cabeçalho da página)
Resultado esperado: toast "Configuração Aplicada com Sucesso" com a instrução de reiniciar o OpenSIPS para efetivar defines/modparams. O botão também persiste pendências da seção Proteção e capacidade antes de aplicar (/opensips/runtime-guards/apply). Se vier aviso "Aplicação no cfg pendente", o banco foi salvo mas o cfg não — verifique permissões do caminho do cfg nos logs do backend.
6. Efetivar no OpenSIPS
- Chaves
route_*/ compilação de rotas:Plataforma → Sistema → Reload OpenSIPS→ [Sincronizar Tudo]. - Chaves que viram
#!define(opensips_*):systemctl restart opensips(reinício, não reload). - Flags com cache (métodos SIP, TH, B2BUA, CDR CSV): aguardar o tempo do cache (120 s / 10 min) — o reload MI não acelera.
Validação
- [ ] Visual: valores novos visíveis na aba Todas as Configurações (busca pelo prefixo)
- [ ] Funcional: comportamento refletido — ex. exceder o CPS configurado e ver respostas de limitação; chamada de teste usando o modo de mídia/failover novo; reinício do OpenSIPS conclui sem erro de cfg (
journalctl -u opensips)
Erros comuns
| Sintoma | Causa provável | Correção |
|---|---|---|
| 422 ao salvar failover SIP | código fora de 300–699, não-3-dígitos, duplicado ou vazio | corrigir o CSV e salvar |
Parâmetro opensips_* não efetiva |
cfg não regenerado ou OpenSIPS não reiniciado | Regenerar opensips.cfg + systemctl restart opensips |
| Padrão de rota não muda comportamento | rotas já compiladas usam o valor antigo | Sincronizar Tudo na página Reload OpenSIPS |
| Value errado derrubou o roteamento | chave crítica editada sem saber o efeito | reverter o valor na própria tela e regenerar/recarregar conforme o grupo |
| Chave criada não faz nada | sem consumidor no código | remover a chave; parâmetro operacional só existe com feature real |
Tabela de referência rápida
| Prefixo/grupo | Exemplo | Efetivação |
|---|---|---|
opensips_* |
opensips_guard_invite_rate_limit |
Regenerar cfg + restart |
route_* |
route_media_default_mode |
Sincronizar Tudo (recompilação de rotas) |
inbound.delivery_* |
inbound.delivery_max_depth |
novas chamadas inbound |
carrier_routing.* |
carrier_routing.default_retry_on_codes |
recompilação de rotas |
| feature flags (UI da aba Padrões de Rota) | topology hiding, SUP bypass, B2BUA | cache ~120 s (flag) |
| métodos SIP | toggles da seção (INVITE/ACK/BYE/CANCEL protegidos — backend recusa 422) | cache ~120 s |