Roteiro: Criar endereço confiável (autenticação por IP)
Perfil necessário: admin
Menus usados: Roteamento, Plataforma
Risco: alto (endereço confiável é a porta de entrada do softswitch; IP/máscara errados abrem chamadas não autorizadas ou travam o cliente)
Rollback: excluir o endereço (ícone de lixeira na linha) e recarregar o módulo address
Pré-requisitos
- [ ] IP público fixo (v4 ou v6) da origem — PBX/SBC do cliente ou gateway da operadora
- [ ] Decisão de identificação quando o mesmo IP serve mais de uma origem: endpoint vinculado, IP + DID ou IP + prefixo técnico
- [ ] Grupo de endereços (
grp) conhecido se a origem usa agrupamento de addresses no OpenSIPS
Passo a passo
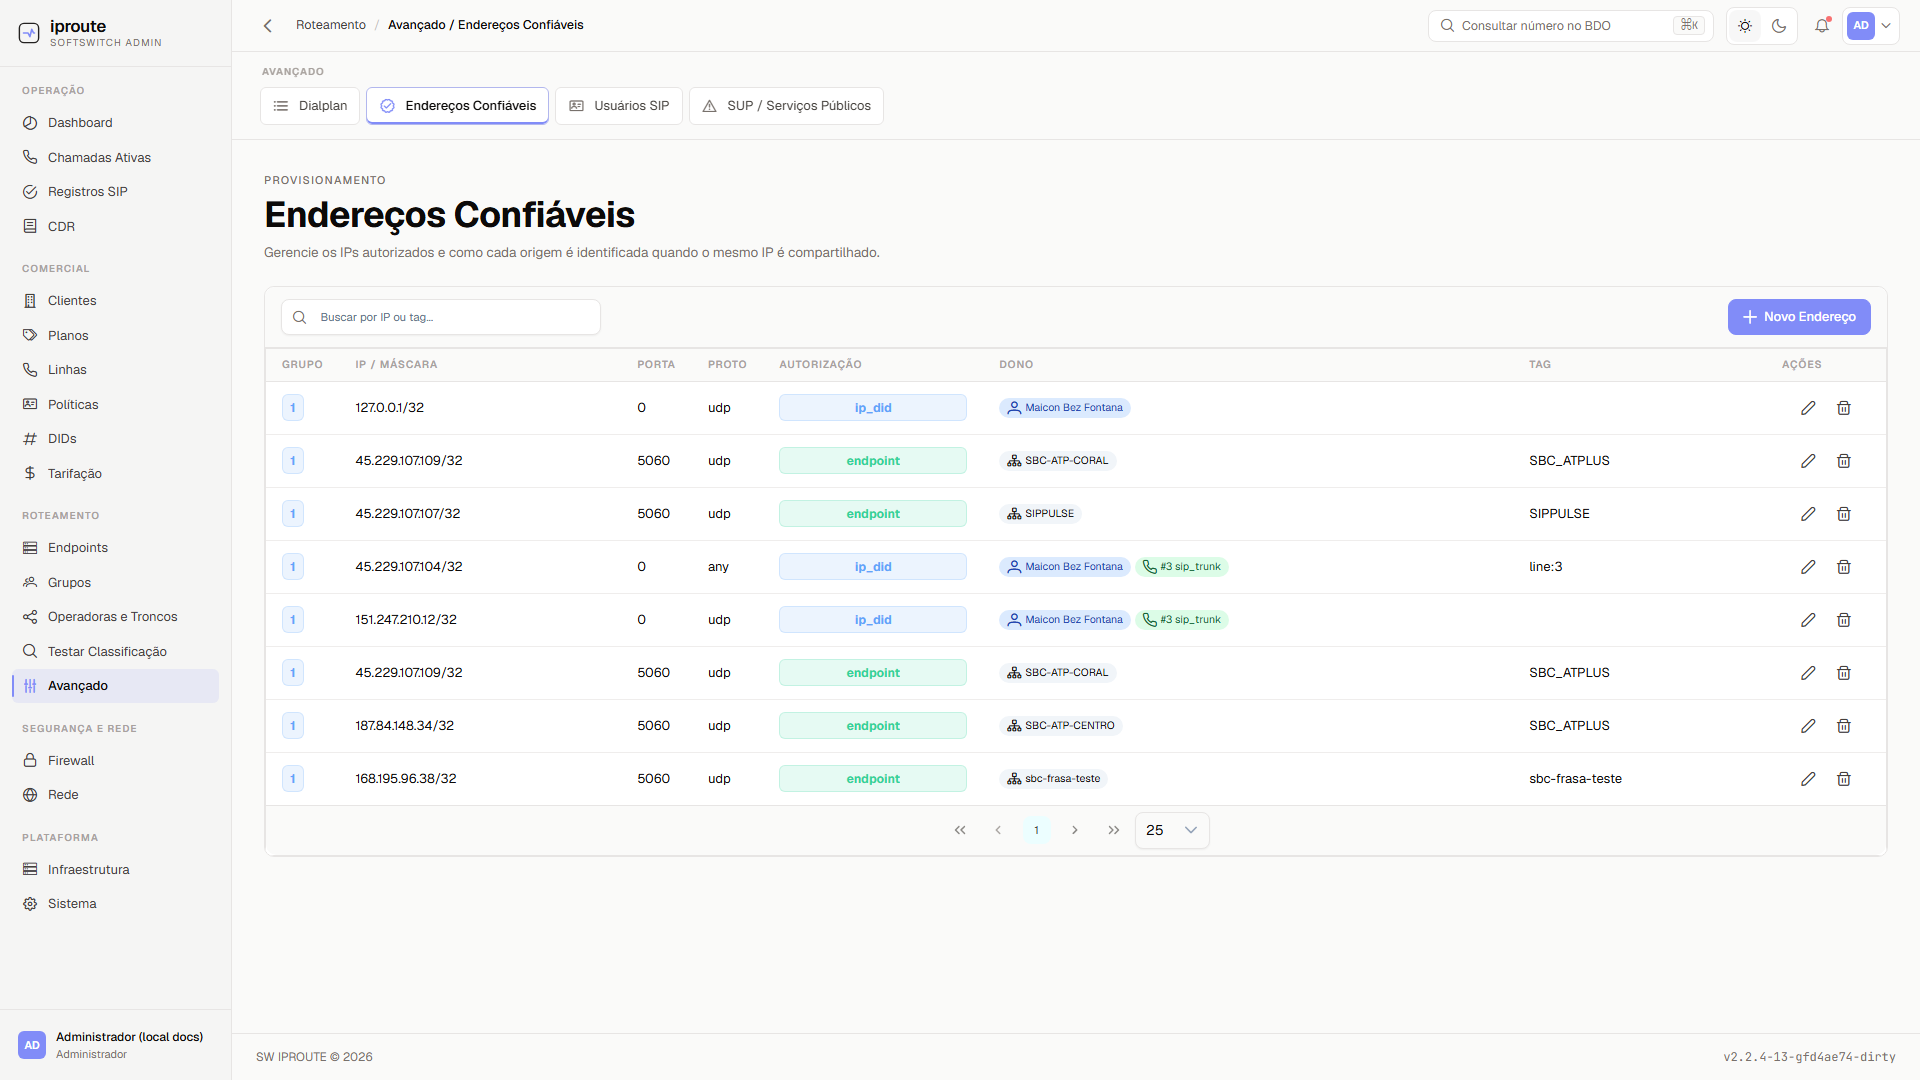
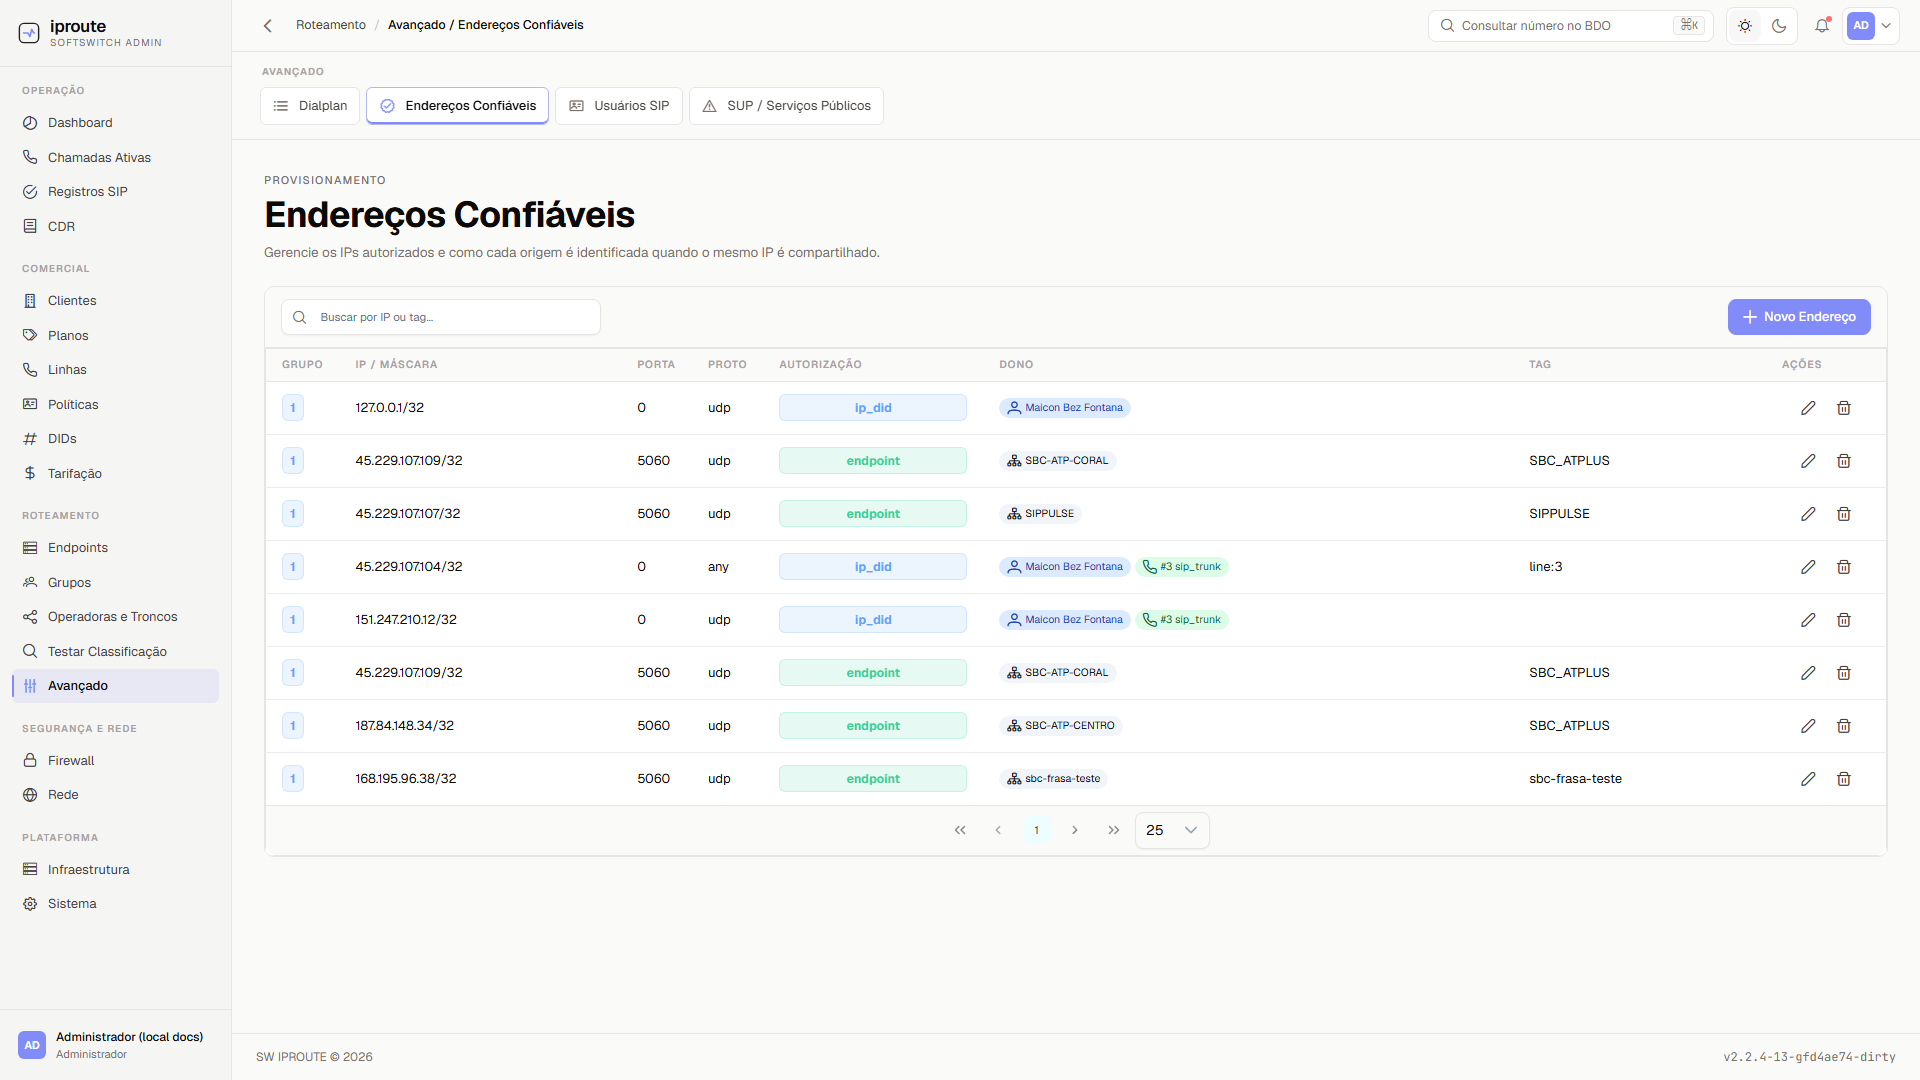
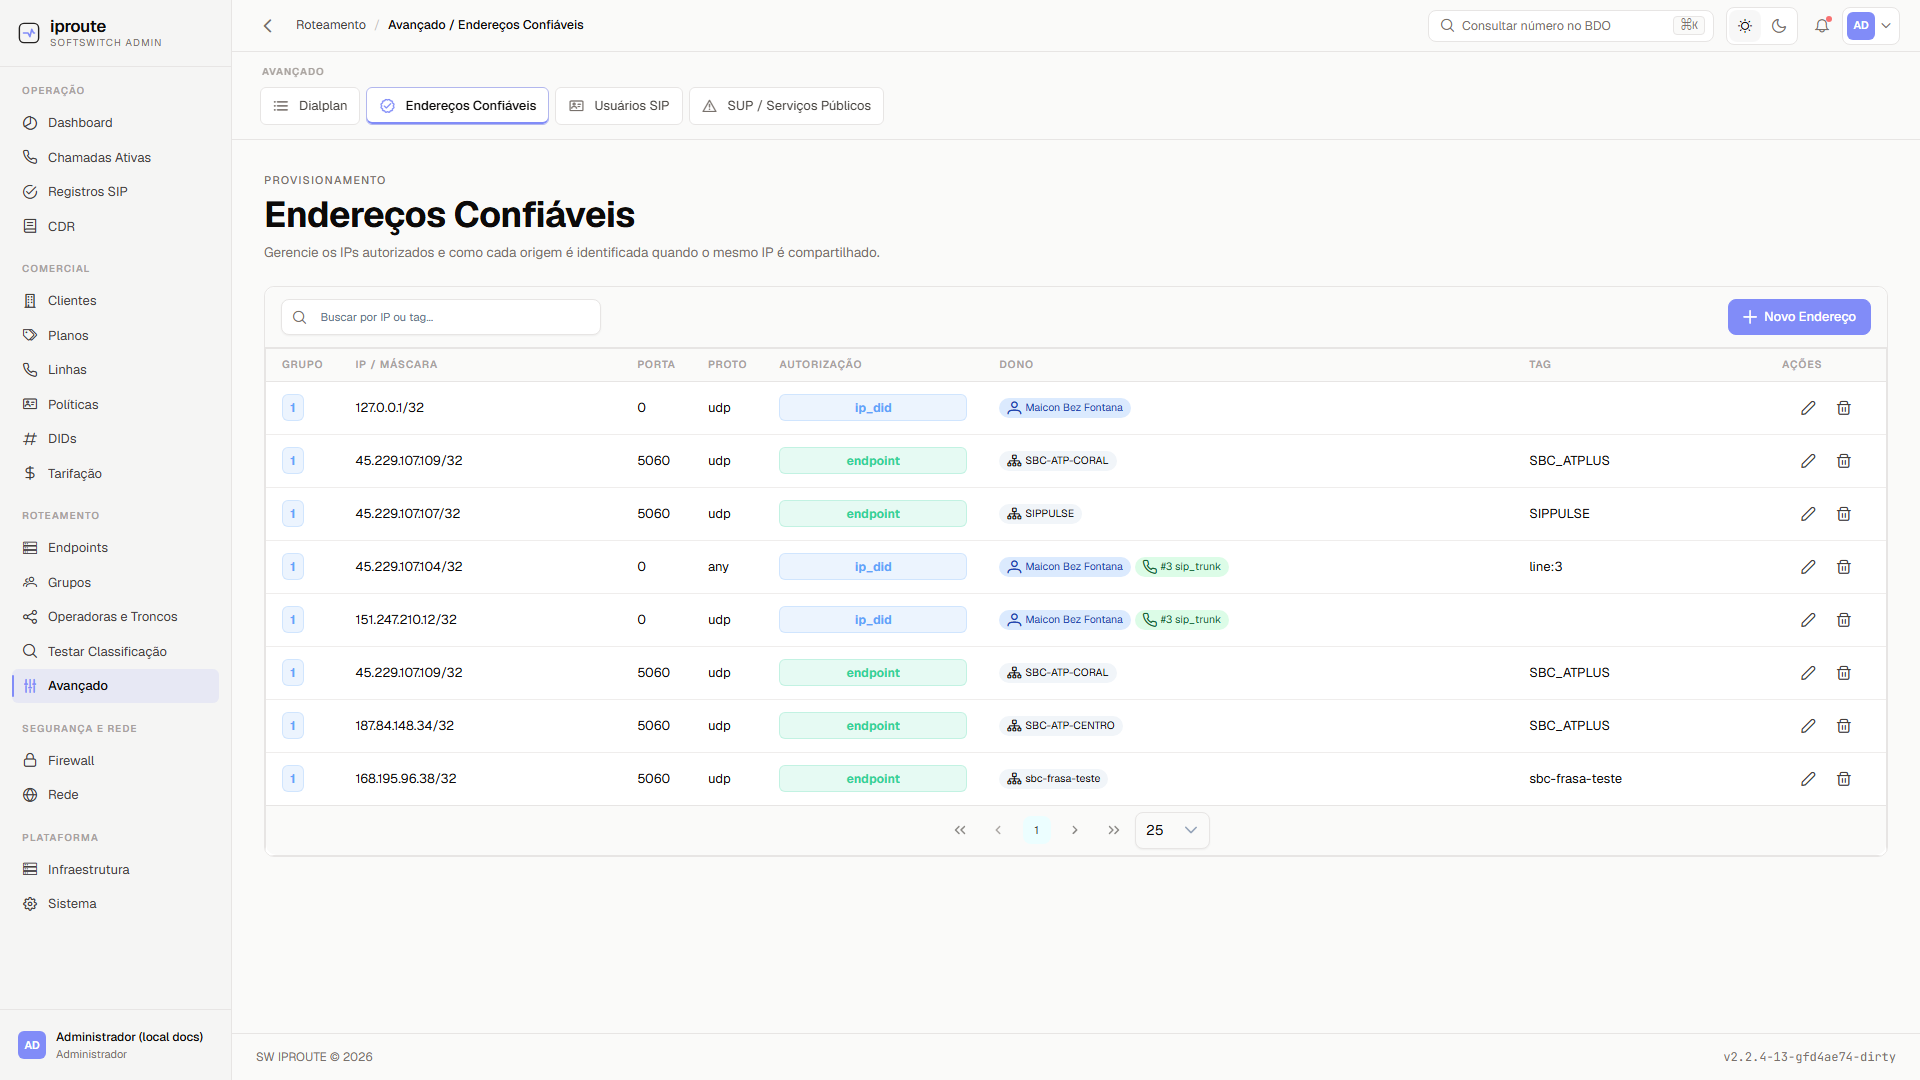
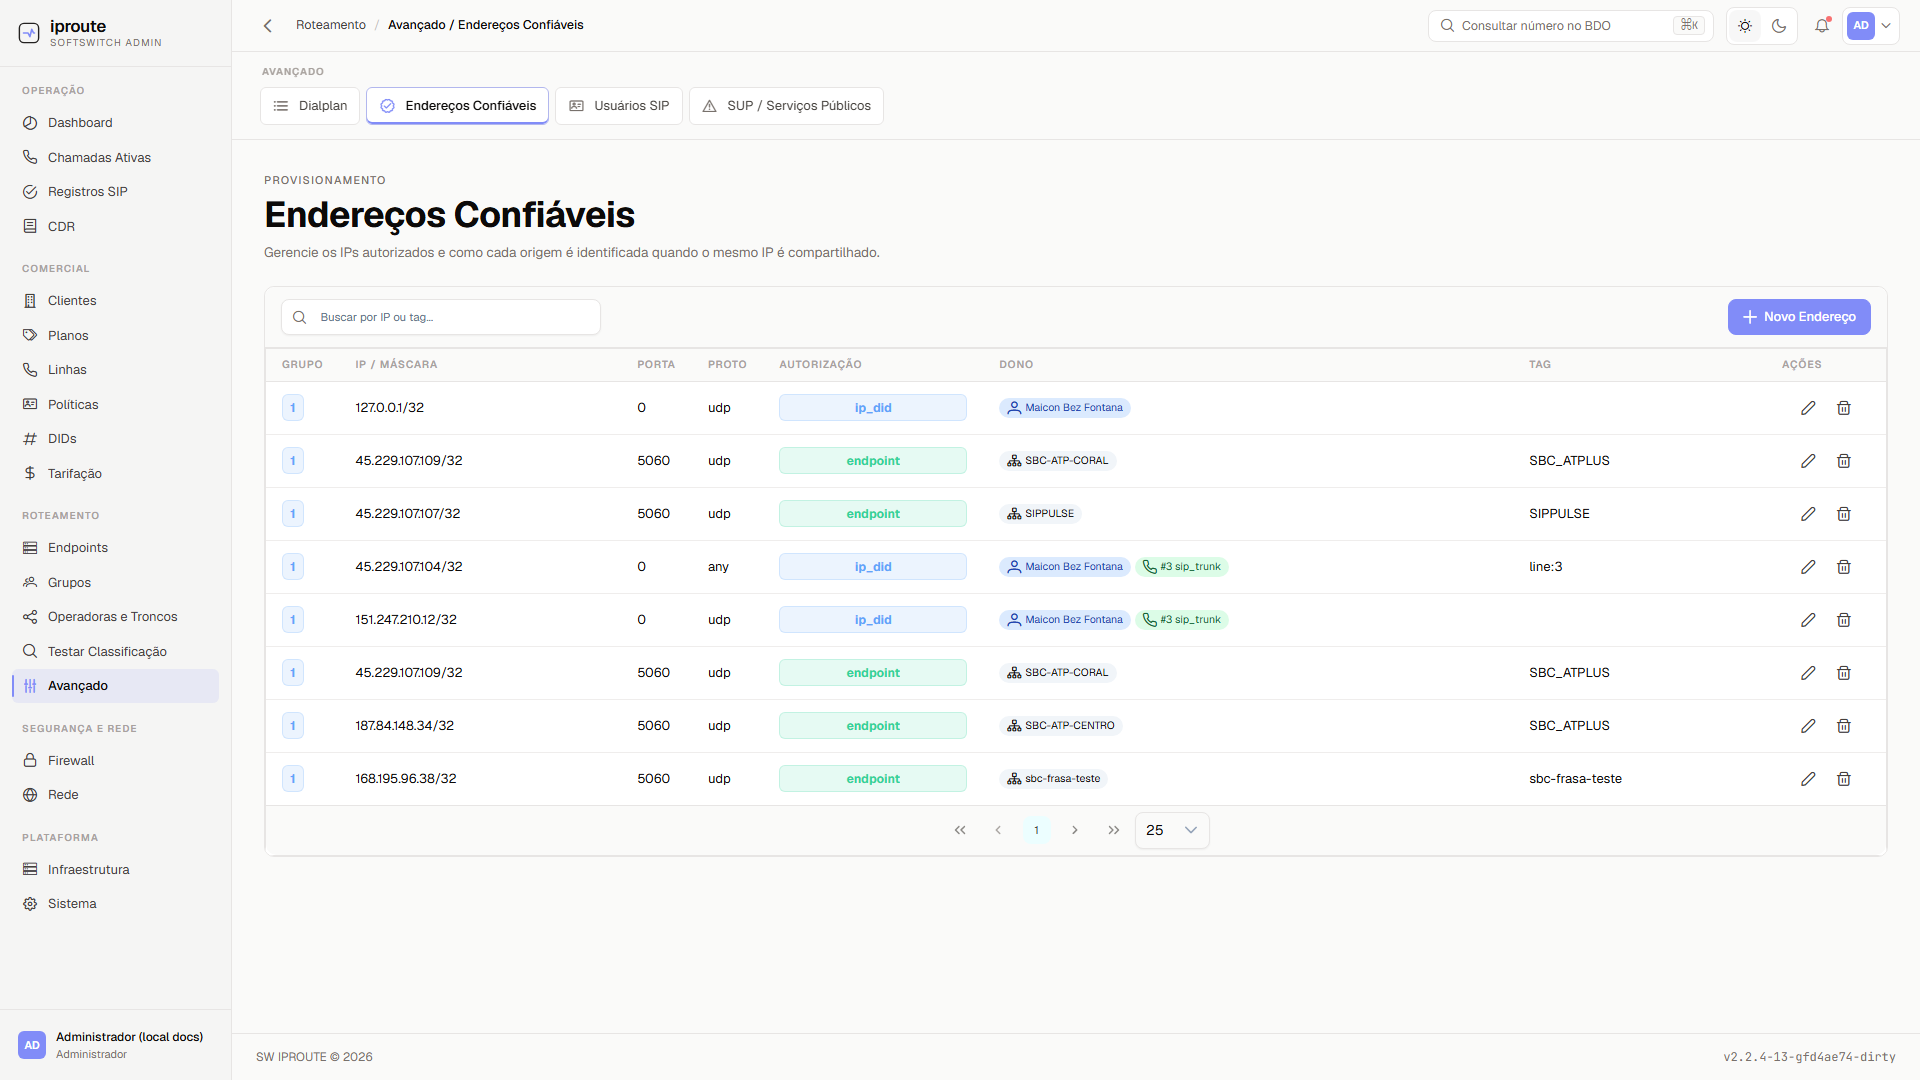
1. Abrir a listagem de endereços confiáveis
Caminho: Roteamento → Avançado → Endereços Confiáveis
Clique: [Novo Endereço] (toolbar da listagem)
2. Preencher a origem (IP, máscara, grupo, porta, protocolo)
Preencha (dialog Novo Endereco):
| Campo | Obrig. | Formato/exemplo | Efeito |
|---|---|---|---|
| IP / sub-rede | sim | 203.0.113.10 (v4 ou v6; sub-rede 203.0.113.0) |
origem autorizada; combinado com a máscara define a faixa |
| Mascara | não | 32 (host) ou 24 (bloco) 0–128 |
largura da faixa autorizada |
| Grupo | não | inteiro ≥ 0 (default 1) |
grp da tabela address do OpenSIPS (agrupo lógico de origens) |
| Porta | não | 5060 (0–65535; 0 = qualquer) |
restrição por porta de origem |
| Protocolo | não | udp / tcp / tls / any (limpável) |
transporte aceito da origem |
| Tag | não | texto livre (ex.: acme-sbc-01) |
rótulo operacional exibido na listagem |
3. Vincular um endpoint (quando a origem é carrier/gateway próprio)
Campo: Endpoint vinculado (dropdown, default Nenhum)
| Campo | Obrig. | Formato/exemplo | Efeito |
|---|---|---|---|
| Endpoint vinculado | não | endpoint existente | com endpoint, a identidade é o próprio endpoint: o sistema sincroniza line/customer/carrier automaticamente e nenhum método adicional é necessário |
Resultado esperado: ao selecionar endpoint, o bloco "Metodo de autorizacao" some e o dialog mostra o aviso verde "Com endpoint vinculado, a identidade e o proprio endpoint".
4. Definir o método de autorização (sem endpoint vinculado)
Preencha (bloco Identificacao por IP):
| Campo | Obrig. | Formato/exemplo | Efeito |
|---|---|---|---|
| Metodo de autorizacao | sim | IP + DID no From/PAI (ip_did) ou IP + Prefixo no destino (ip_tech) |
como a chamada é atribuída a uma origem quando o IP é compartilhado |
| Prefixo tecnico | só com ip_tech |
99 |
R-URI deve começar com o prefixo; dígitos são removidos antes do roteamento |
Quando usar cada método:
- ip_did — clientes externos com IP autorizado numa linha: o PAI (ou From, como fallback) precisa ser um DID cadastrado na linha.
- ip_tech — clientes externos que agregam rota por prefixo: o cliente marca
99 + 551140001234; a chamada prossegue como551140001234. - Com endpoint vinculado — carriers e gateways próprios: basta o IP casar; nenhum método adicional.
Clique: [Criar] (footer do dialog)
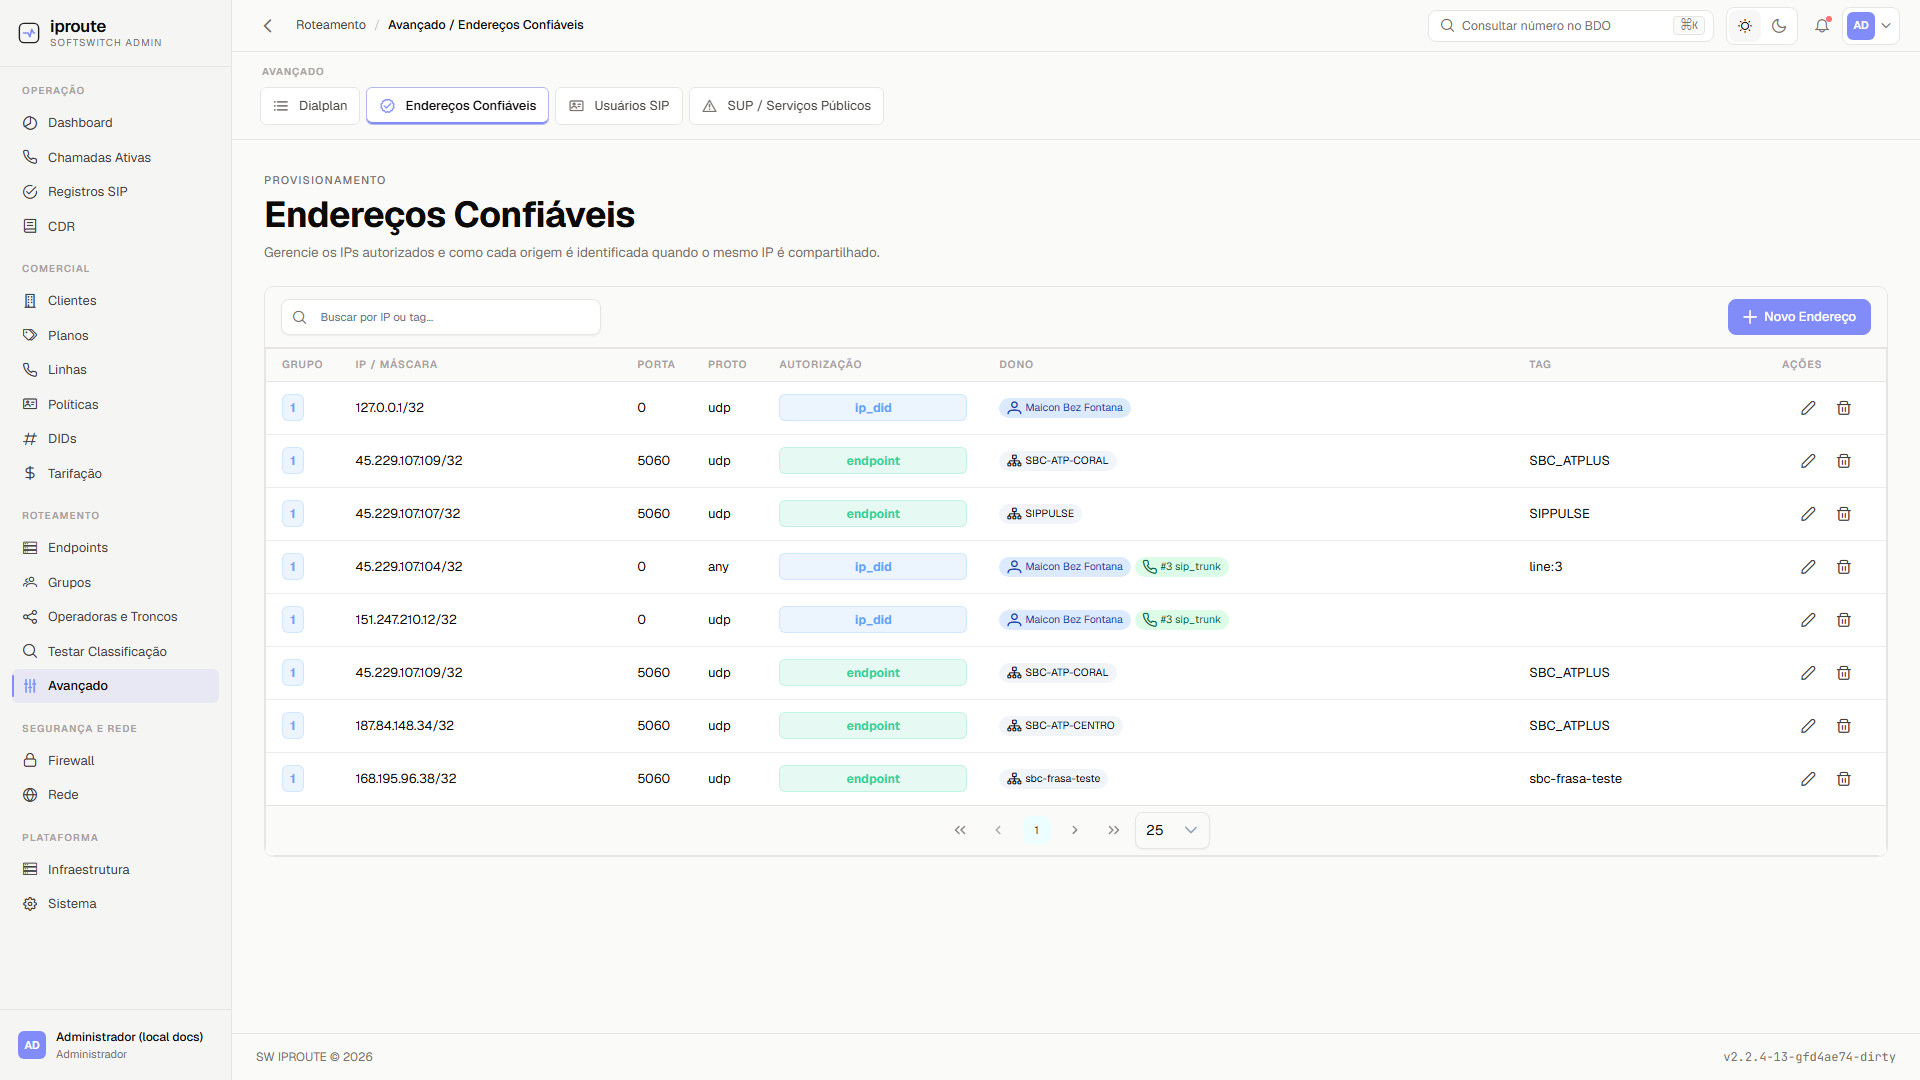
Resultado esperado: dialog fecha, toast "Criado", linha nova na listagem com Grupo, IP/Máscara, Porta, Proto, autorização (tag endpoint, ou método + prefixo) e Dono (endpoint/customer/line/carrier).
Nota: o backend sincroniza
context_infodo endereço e as regras de firewall automaticamente ao salvar. O reload do móduloaddressé manual (passo 5).
5. Recarregar OpenSIPS (módulo address)
Caminho: Plataforma → Sistema → OpenSIPS (Reload), card Endereços confiáveis
Clique: [Recarregar] (recarrega a tabela address do módulo permissions)
Resultado esperado: mensagem de sucesso do reload; INVITEs da nova origem passam a ser aceitos sem registro.
O botão [Sincronizar Tudo] no topo da mesma página recompila perfis, sincroniza dispatcher e context_info dos endereços e já recarrega — use quando mudou mais que addresses (ex.: grupos + addresses).
Validação
- [ ] Visual: endereço na listagem com IP/máscara/porta/proto corretos e Dono/autorização esperados
- [ ] Funcional: chamada de teste da origem entra sem 401/407; CDR atribui a chamada ao endpoint/linha esperados
- [ ] MI:
opensips-cli -x mi address_dump(oumi address list) mostra o novo IP na memória do OpenSIPS
Erros comuns
| Sintoma | Causa provável | Correção |
|---|---|---|
| 401/407 persiste no INVITE do cliente | IP não cadastrado, máscara errada ou reload pendente | conferir IP/máscara/porta/proto; executar Recarregar (address) |
| Chamada aceita de IP errado atribuída a outro dono | faixa larga (/24) cobrindo terceiros |
restringir máscara (/32) e recarregar |
| ip_tech rejeitado (403) | R-URI sem o prefixo técnico | conferir prefixo cadastrado e dígitos enviados pelo cliente |
| ip_did rejeitado | PAI/From não é DID cadastrado na linha | cadastrar/atribuir o DID na linha do cliente |
| Dois donos para o mesmo IP | endereço duplicado com contextos diferentes | manter um endereço por origem; usar endpoint vinculado ou métodos de desambiguação |
| "Falha ao salvar" ao criar | payload inválido (ex.: auth_method ausente sem endpoint) | preencher Metodo de autorizacao ou vincular endpoint |
Impacto operacional
- Máscara larga é fonte clássica de fraude (IP de terceiro dentro do bloco autorizado). Prefira
/32e abra blocos só com justificativa. - Endereços com endpoint vinculado recebem line/customer/carrier por sincronização — não edite o dono à mão.
- Mudança de endereço sem reload deixa banco e memória divergentes: o reload do módulo
addressfaz parte do procedimento, não é opcional.