Roteiro: Trocar a própria senha e conferir dados da conta
Perfil necessário: admin | viewer (qualquer usuário autenticado) Menus usados: Conta (menu do usuário, canto superior direito) Risco: baixo (afeta apenas o próprio usuário; errar a senha atual apenas falha a operação) Rollback: repetir a troca de senha, voltando para a senha anterior (a senha atual passa a ser a última definida)
Pré-requisitos
- [ ] Estar logado (rota
/accountdisponível para admin e viewer) - [ ] Saber a senha atual
- [ ] Nova senha com no mínimo 8 caracteres
Passo a passo
1. Abrir Minha Conta
Caminho: Avatar do usuário (canto superior direito) → Minha Conta
Ou direto pela URL /account.
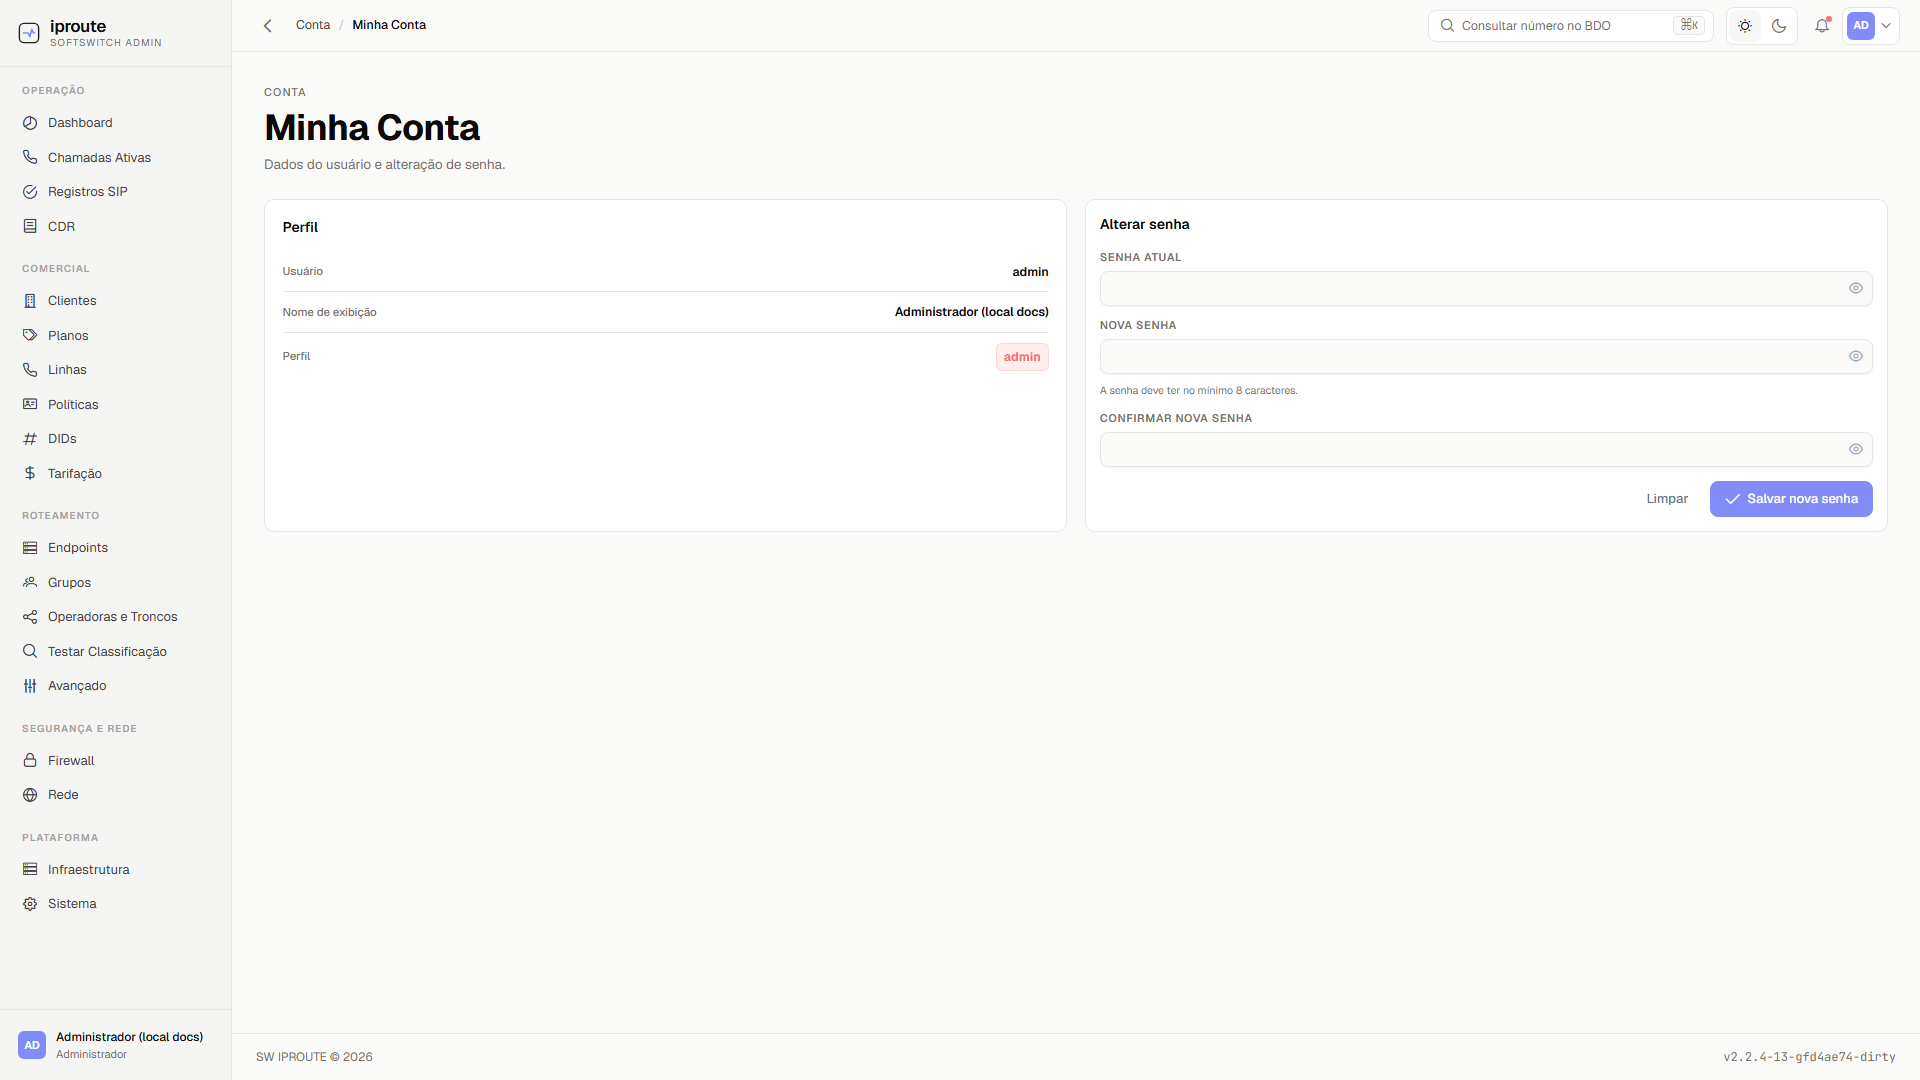
Resultado esperado: dois cards — Perfil (dados da conta) e Alterar senha.
2. Conferir os dados do perfil
O card Perfil é somente leitura (não há edição de dados na UI — renomear o usuário ou alterar nome de exibição/perfil é feito por um admin em Usuários):
| Dado | Origem | Exemplo |
|---|---|---|
| Usuário | login da conta | admin |
| Nome de exibição | campo display_name do cadastro | Administrador |
| Perfil | tag colorida: vermelho admin, azul viewer |
admin |
3. Trocar a senha
Preencha:
| Campo | Obrig. | Formato/exemplo | Efeito |
|---|---|---|---|
| Senha atual | Sim | senha em uso hoje | Validada pelo backend; erro 400 "Senha atual incorreta" se errada |
| Nova senha | Sim | mínimo 8 caracteres | Componente mostra medidor de força (feedback ativado); olho alterna visibilidade |
| Confirmar nova senha | Sim | igual à nova senha | Comparação feita na UI antes de enviar |
Clique: [Salvar nova senha]
Resultado esperado: toast "Senha alterada com sucesso" e campos limpos. A troca fica registrada no log de auditoria (change_password).
Clique alternativo: [Limpar] — esvazia os três campos sem enviar nada.
4. Sessões abertas
A UI não desloga as outras sessões após a troca: JWTs já emitidos continuam válidos até expirar. Se a senha foi trocada por suspeita de comprometimento, faça logout manual nas máquinas afetadas e considere revogar PATs do usuário (ver roteiro admin-pat.md).
Validação
- [ ] Visual: toast de sucesso e campos limpos
- [ ] Funcional: logout → login com a nova senha funciona; com a antiga falha
- [ ] Funcional:
curl -X PUT http://127.0.0.1:8080/api/auth/me/password -H "Authorization: Bearer <JWT>" -H "Content-Type: application/json" -d '{"current_password":"...","new_password":"..."}'responde "Senha alterada com sucesso" - [ ] Auditoria: evento
change_passwordno log de auditoria do admin
Erros comuns
| Sintoma | Causa provável | Correção |
|---|---|---|
| Toast "Preencha todos os campos" | algum campo vazio | completar os três campos |
| Toast "A nova senha deve ter no mínimo 8 caracteres" | senha curta | usar senha ≥ 8 caracteres |
| Toast "A confirmação de senha não confere" | confirmação difere da nova senha | redigitar a confirmação |
| Toast "Falha ao alterar senha" + backend 400 | senha atual incorreta | conferir a senha atual (caps lock, gerenciador desatualizado) |
Tabela de referência rápida
| Tarefa | Onde |
|---|---|
| Ver dados da conta | Minha Conta → card Perfil (somente leitura) |
| Trocar senha | Minha Conta → Alterar senha → Salvar nova senha |
| Trocar senha de outro usuário | Usuários → Editar usuário → Nova senha (opcional) |