Roteiro: Ajustar firewall do softswitch com segurança
Perfil necessário: admin Menus usados: Segurança e Rede Risco: alto (aplicar regra errada pode bloquear SIP/RTP ou causar lockout de gestão) Rollback: corrigir/reordenar regras e Aplicar firewall novamente; manter acesso de console fora do band
Pré-requisitos
- [ ] Seu IP de gestão atual conhece e está coberto por regra allow
- [ ] Portas centrais conhecidas: SIP 5060 (udp/tcp), RTP 16384-32768/udp
- [ ] Regras vigentes revisadas (o apply é full-sync do conjunto cadastrado)
Passo a passo
1. Revisar regras existentes
Caminho: Segurança e Rede → Firewall
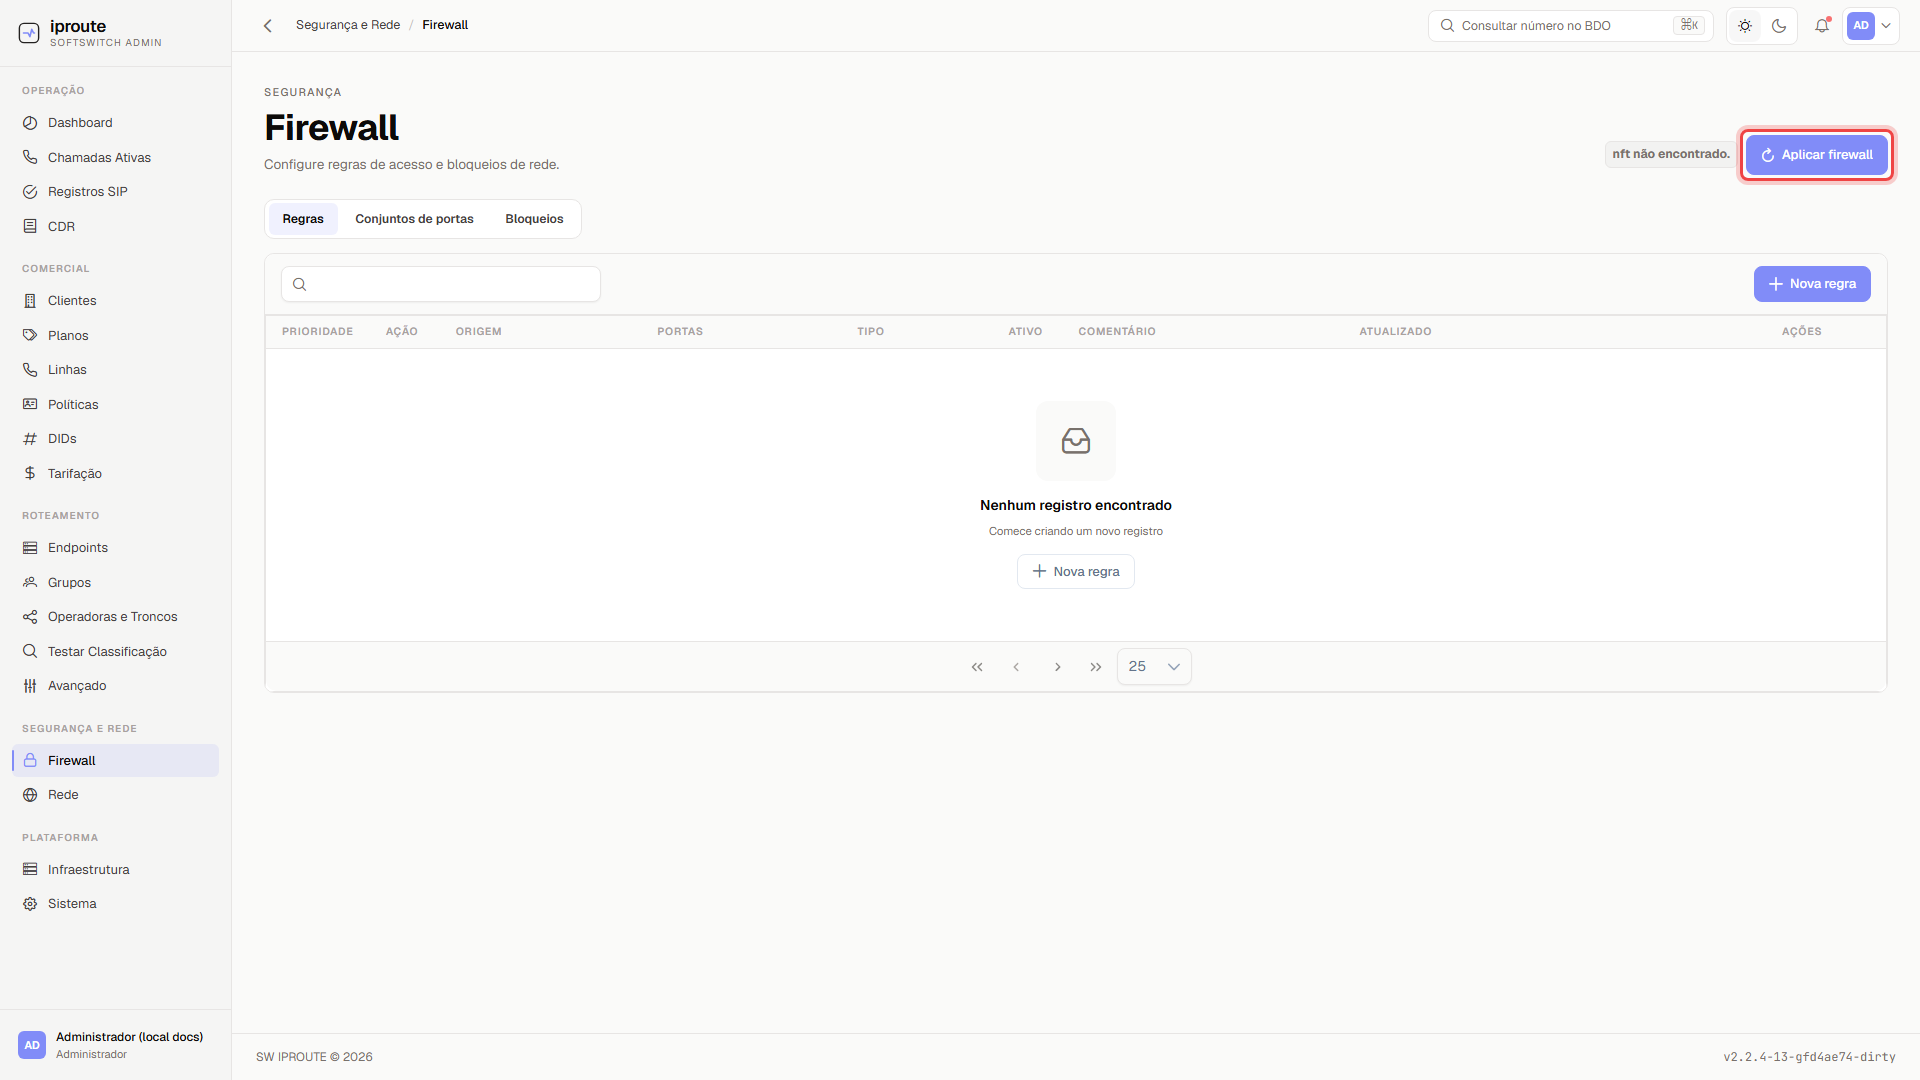
Ordene por Prioridade e confirme que as regras allow de gestão/SIP estão antes de drops genéricos.
2. Criar conjunto de portas (se necessário)
Clique: [Novo conjunto]
| Campo | Obrig. | Formato/exemplo | Efeito |
|---|---|---|---|
| Nome | sim | sip |
referência para regras |
| Portas | sim | 5060 ou 16384-32768 ou 5060,5061 |
portas do conjunto |
| Protocolos | não | udp,tcp |
protocolos abrangidos |
| Descrição | não | livre | documentação interna |
3. Criar a regra
Clique: [Nova regra]
| Campo | Obrig. | Formato/exemplo | Efeito |
|---|---|---|---|
| Prioridade | sim | inteiro | ordem de avaliação |
| Ação | sim | allow / drop |
veredito da regra |
| Origem (CIDR ou IP) | sim | 192.168.0.0/24 |
origem do tráfego |
| Conjunto de portas | não | seletor | portas abrangidas |
| Ativo | sim | booleano | habilitação |
| Comentário | não | livre | rastreabilidade |
Resultado esperado: regra na listagem na posição de prioridade correta.
4. Bloqueio por país/ASN/IPset (opcional)
- [Novo país]:
Código país (ISO 2)(ex.BR), Ativo, Comentário. - [Novo ASN]:
Número AS(ex.12345), Ativo, Comentário. - [Novo IPset]: Nome, Tipo (
block/allow), Ativo; adicionar entradas CIDR dentro do IPset.
5. Aplicar no host
Clique: [Aplicar firewall]
Resultado esperado: confirmação de apply; regras materializadas via nftables. Sem esse clique nada muda no host.
6. Validar sem travar o tráfego
- [ ] SIP de produção entra (chamadas ativas/CDR seguem fluindo)
- [ ] Registro SIP novo aceito (endpoint de teste)
- [ ] RTP flui (MEDIA presente no fluxo SIP de uma chamada)
- [ ] Seu acesso de gestão segue funcionando
Erros comuns
| Sintoma | Causa provável | Correção |
|---|---|---|
| Perdeu acesso ao admin | IP de gestão sem allow | usar console/out-of-band; criar allow na prioridade 0 e Aplicar |
| Chamadas param após apply | drop genérico antes do allow SIP 5060 | reordenar prioridades e Aplicar |
| Áudio mudo em um lado | RTP range bloqueado | criar/ajustar conjunto de portas RTP e Aplicar |
| Carrier não entrega chamada | IP do carrier não permitido | allow para o IP (ou cadastrar endpoint/address) e Aplicar |
Impacto operacional
- Endpoints e endereços confiáveis ganham abertura automática quando aplicados — não duplique regra manual para eles.
- Prefira conjuntos de portas nomeados; evita regra solta com range errado.
- Nunca aplique mudanças de firewall sem janela/teste: uma prioridade invertida derruba a plataforma.