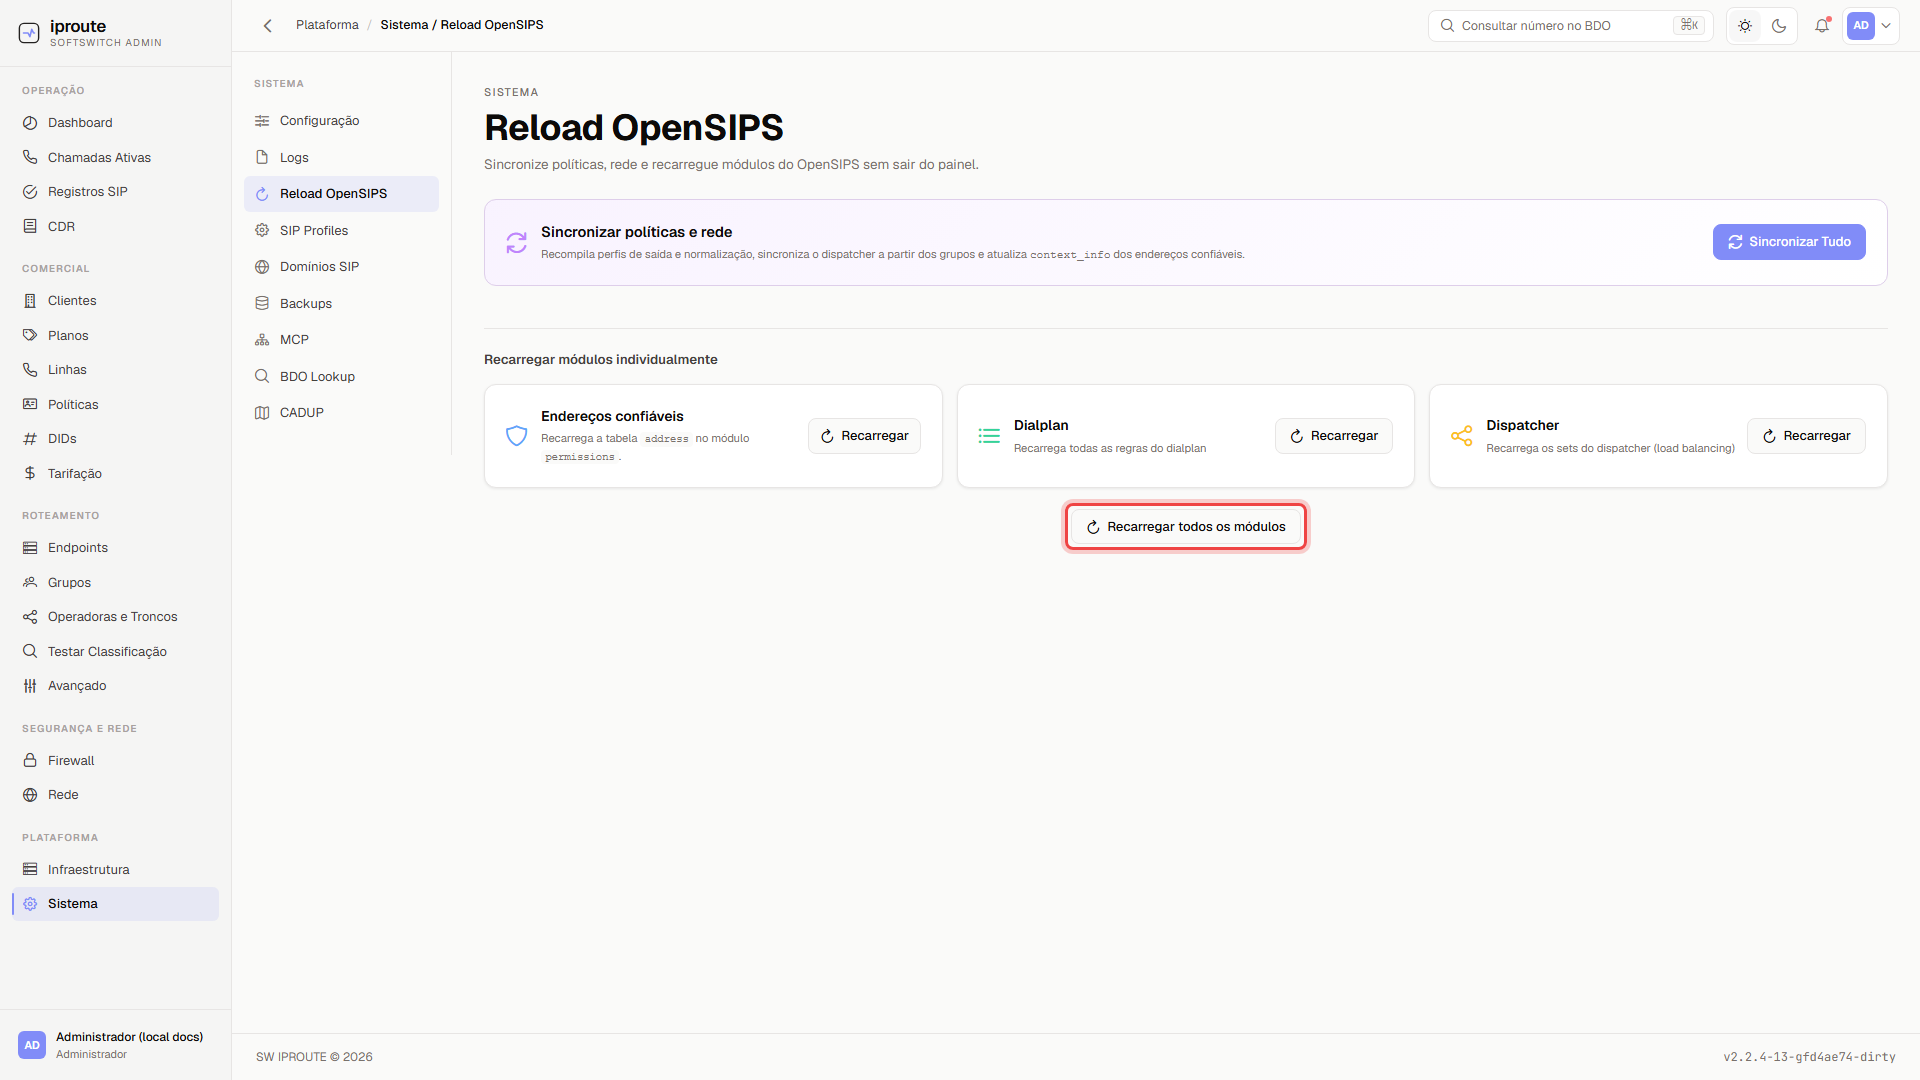
Firewall e rede do host
A página Firewall concentra regras nftables do softswitch; a página Rede cuida de IP/rota/VLAN/DNS do host. Nada é aplicado automaticamente: salvar não aplica — aplicar é explícito.
Firewall
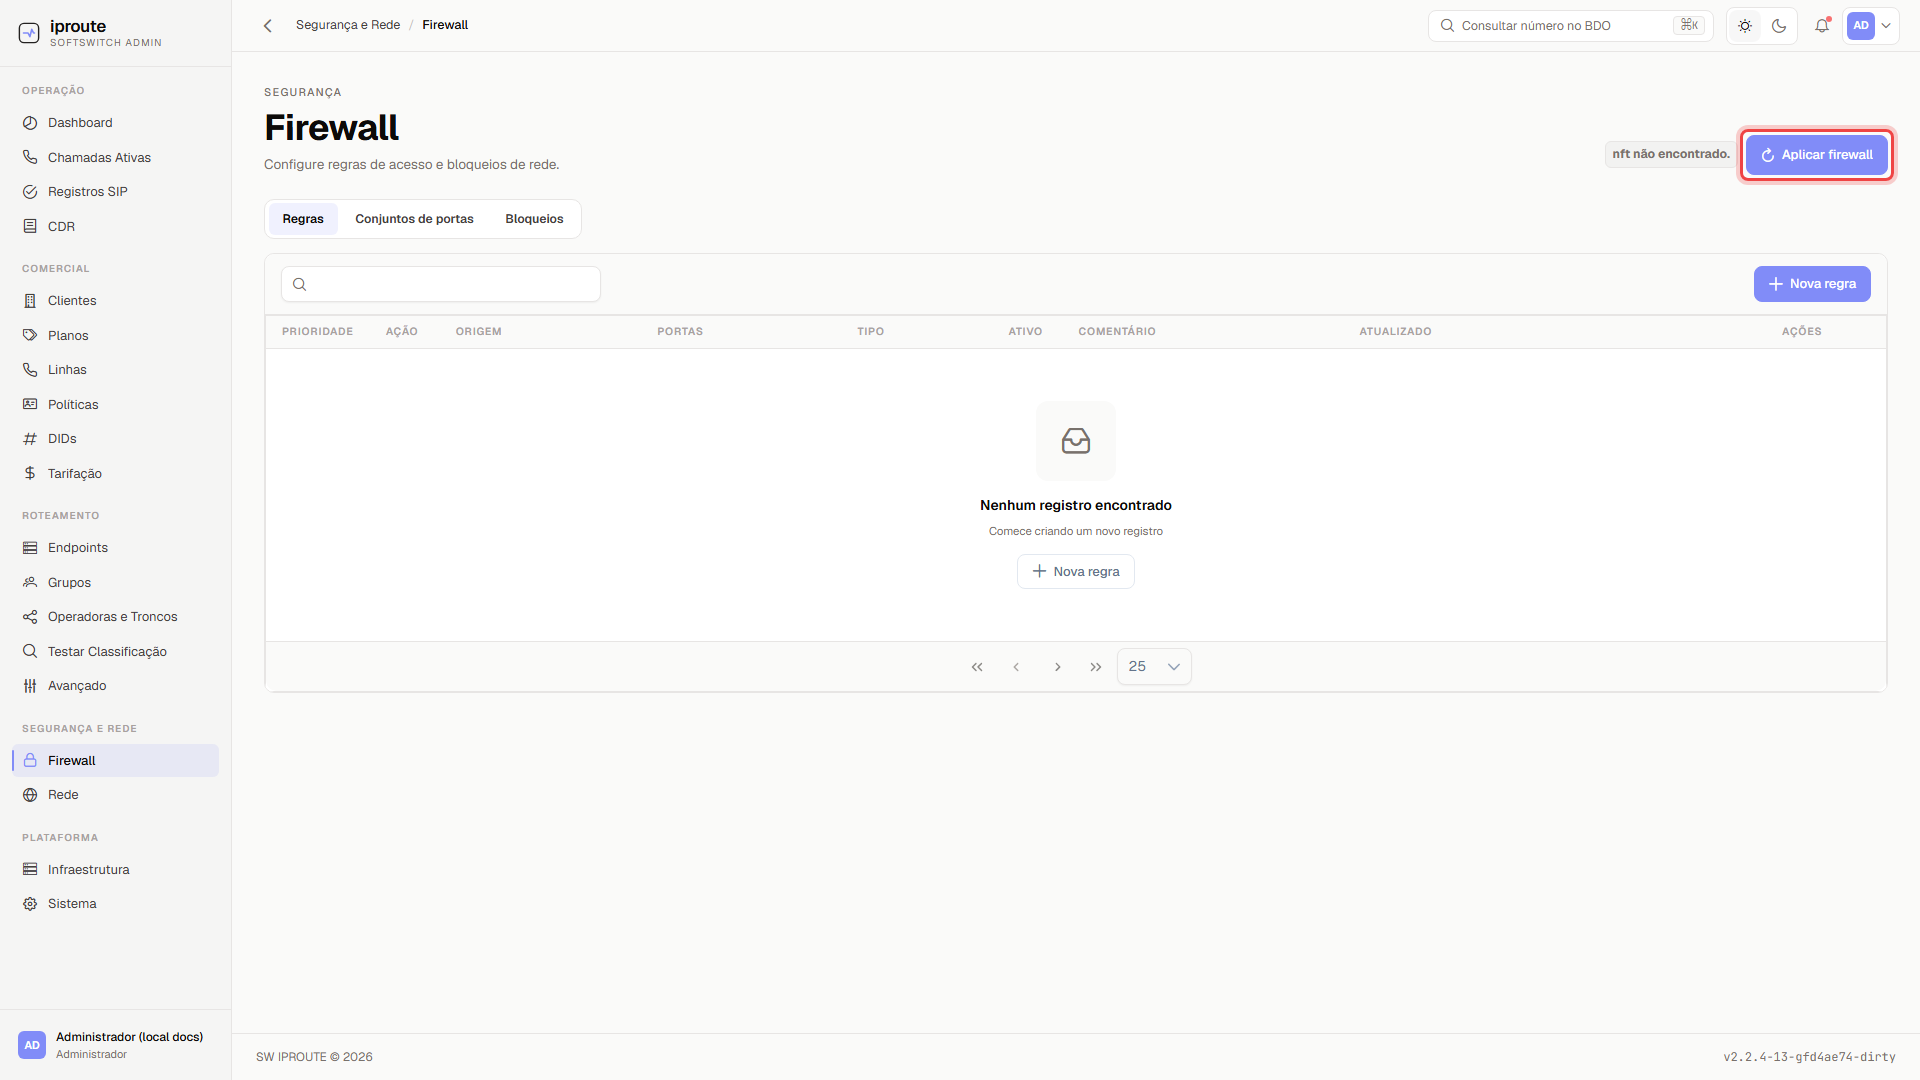
Regras
Segurança e Rede → Firewall → [Nova regra]
- Direção/ação (allow/drop), origem/destino, portas (SIP 5060, RTP 16384-32768 etc.)
- Regras podem referenciar conjuntos (IPsets) por país/ASN.
Conjuntos e portas
- Novo conjunto — grupo de IPs/portas reutilizável pelas regras
- Novo IPset — conjunto dinâmico (país/ASN) para bloqueio em massa
Aplicar
O botão [Aplicar firewall] materializa tudo via nftables. Sem esse clique, o host continua com as regras antigas — revise o diff apresentado antes de confirmar.
Abertura automática para endpoints
IPs de Endpoints e Endereços Confiáveis ganham abertura automática de SIP/RTP quando o firewall é aplicado — não crie regra manual para esses.
Rede
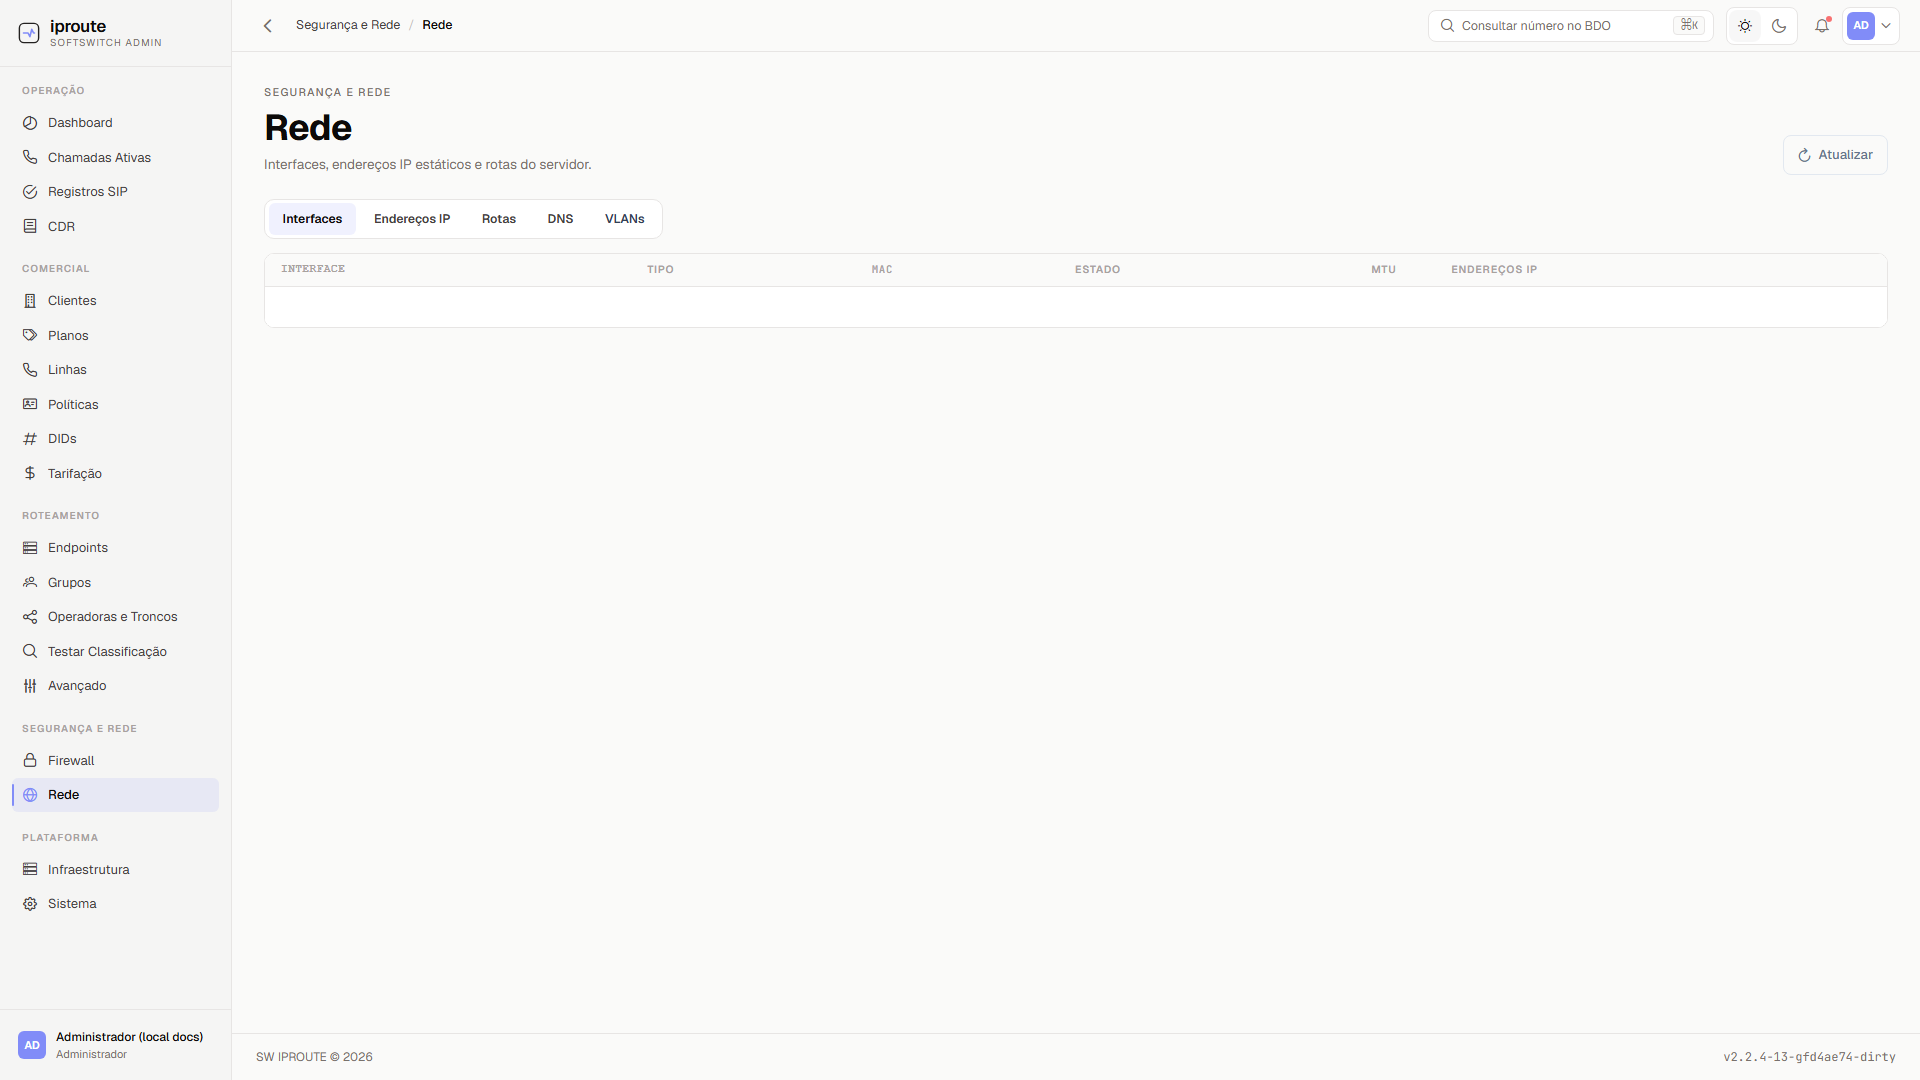
Segurança e Rede → Rede gerencia:
- IPs do host (adicionar/remover, VLAN)
- Rotas estáticas
- DNS
Alterações exigem o apply da própria página e, quando configurado, persistem via netplan.
Regras de ouro
-Nunca aplique firewall com política drop-all sem ter a regra do seu IP de gestão — risco de lockout. - Mudou IP de um endpoint? Atualize o endpoint (e o endereço confiável) antes de aplicar firewall. - Depois de aplicar, valide Chamadas Ativas e um registro SIP novo para garantir que nada travou.